AppRiver (Zix) – Leitfaden zur E-Mail-Authentifizierung: SPF, DKIM und DMARC

von
Zuletzt aktualisiert:
5 Lesezeit: 5 Minuten

von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Wenn Ihr Unternehmen für die E-Mail-Sicherheit in der Cloud, gehostetes Exchange oder sicheres Outbound-Relay auf AppRiver (jetzt Teil von Zix) setzt, werden Ihre Nachrichten über die EdgePilot-Zustellungsinfrastruktur von AppRiver versendet.
Ohne eine verifizierte DNS-Autorisierung können empfangende E-Mail-Systeme (wie Google und Yahoo) nicht bestätigen, dass Ihre Domain AppRiver autorisiert hat, Nachrichten in Ihrem Namen weiterzuleiten. Die Umsetzung einer abgestimmten SPF-, DKIM- und DMARC-Richtlinie belegt kryptografisch die Echtheit der Nachrichten, verhindert Domain-Spoofing und gewährleistet eine zuverlässige Zustellung in den Posteingang.
Wenn AppRiver das Relay ausgehender E-Mails oder gehostetes Exchange für Ihre Domain übernimmt, bietet die Konfiguration dieser Authentifizierungsprotokolle wichtige Sicherheitsvorkehrungen für den Betrieb:
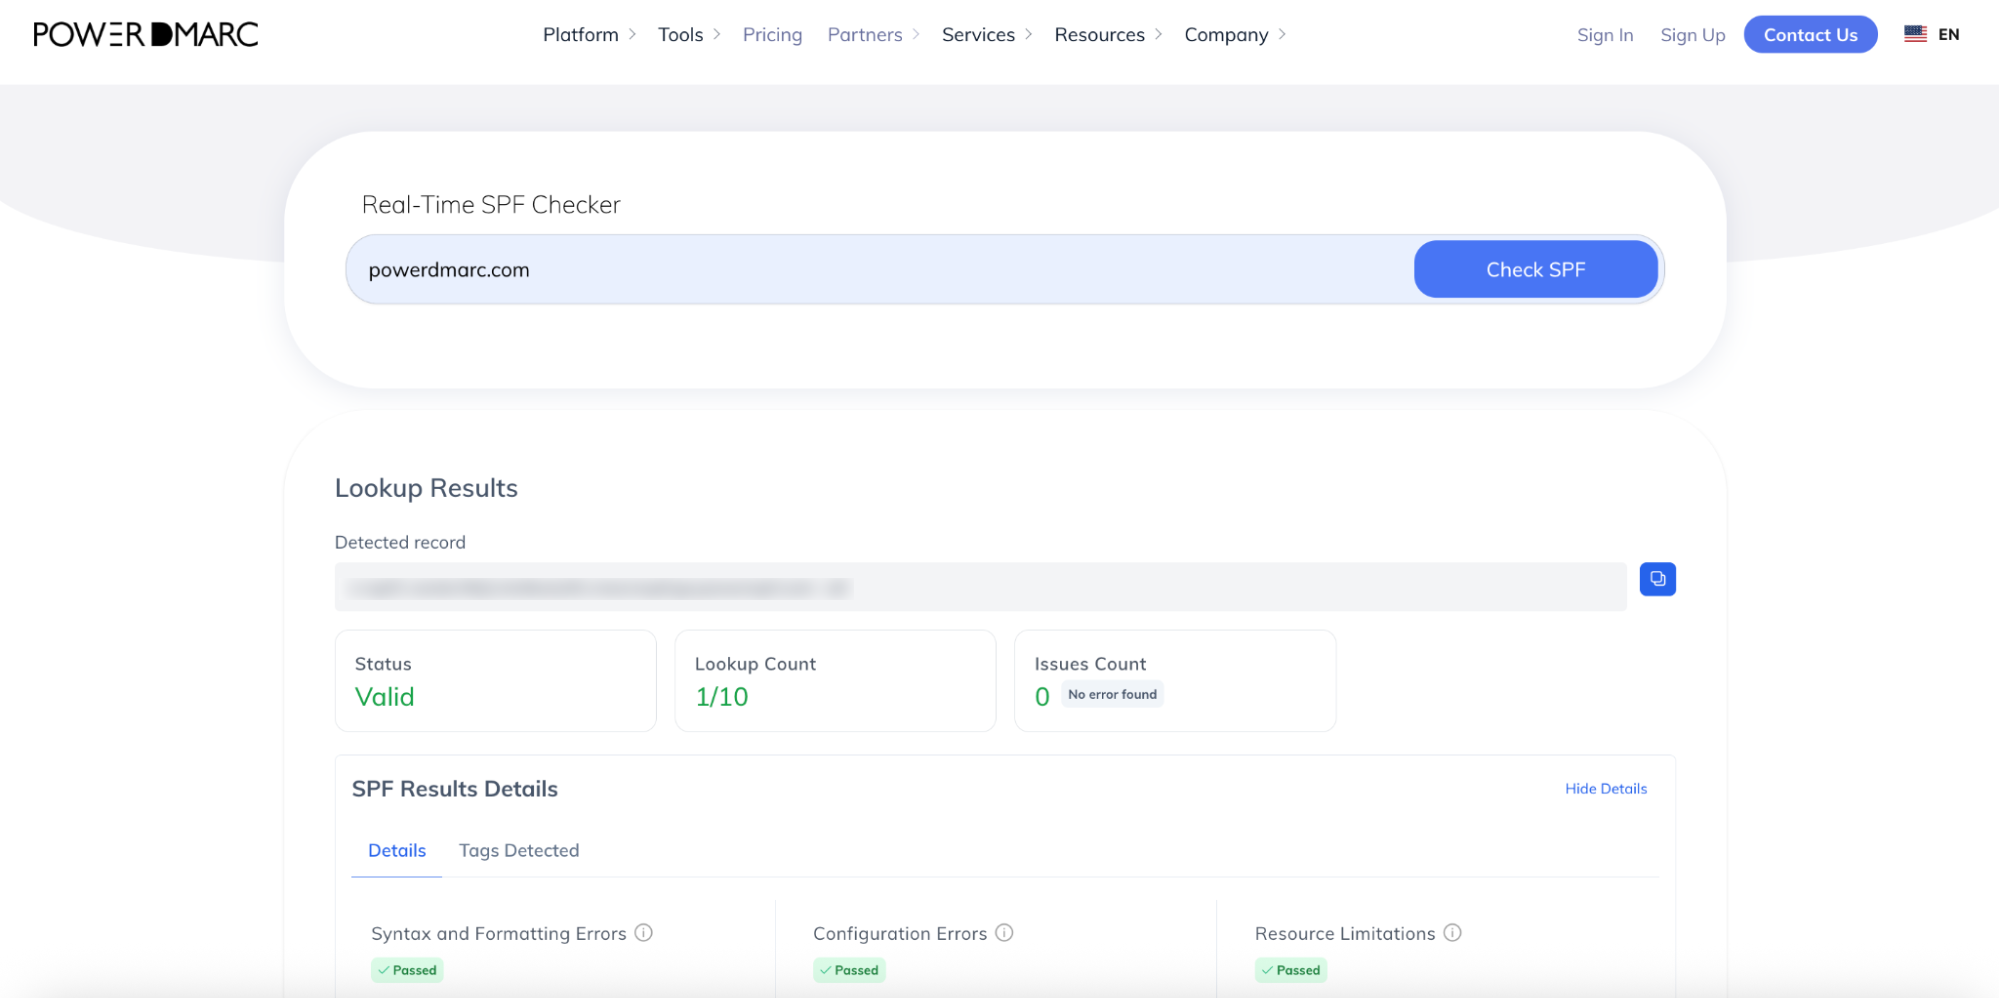
SPF legt fest, welche IP-Bereiche und Mailserver Nachrichten unter Verwendung Ihres Domainnamens versenden dürfen. AppRiver nutzt die EdgePilot-Infrastruktur für das ausgehende Routing.
Falls Ihre Domain keinen aktiven SPF-Eintrag im DNS hat, erstellen Sie einen neuen TXT-Eintrag in Ihrer DNS-Verwaltungskonsole (z. B. Cloudflare, GoDaddy, Route 53):
v=spf1 include:edgepilot.com ~all
(Hinweis: Wir empfehlen, bei der Erstbereitstellung „~all“ (Soft-Fail) anstelle von „-all“ zu verwenden, um sicherzustellen, dass die E-Mail-Zustellung nicht unterbrochen wird, während alle Absenderquellen erfasst werden.)
Wenn Ihre Domain bereits E-Mails über andere Plattformen (wie Microsoft 365, Google Workspace oder Amazon SES) versendet, veröffentlichen Sie auf keinen Fall einen zweiten SPF-Eintrag. Die Veröffentlichung mehrerer SPF-TXT-Einträge verstößt gegen die Standard-RFC-Spezifikationen und führt zu einem sofortigen PermError.
Bearbeiten Sie stattdessen Ihren bestehenden TXT-Eintrag und fügen Sie „include:edgepilot.com“ direkt vor dem abschließenden Mechanismus ein:
v=spf1 include:spf.protection.outlook.com ~all
v=spf1 include:spf.protection.outlook.com include:edgepilot.com ~all
Profi-Tipp: Behalten Sie die Anzahl Ihrer DNS-Abfragen im Auge. SPF erlaubt maximal 10 DNS-Abfragen. Wenn Ihr Unternehmen mehrere Tools für Outbound-Marketing oder Transaktions-E-Mails nutzt, sollten Sie den Einsatz von PowerDMARCs „Hosted SPF“ bzw. „SPF Flattening“ in Betracht ziehen, um die Anzahl Ihrer Abfragen zu reduzieren und Authentifizierungsfehler zu vermeiden. Mit dem SPF-Checker von PowerDMARC können Sie die aktuelle Anzahl Ihrer Abfragen jederzeit überprüfen.
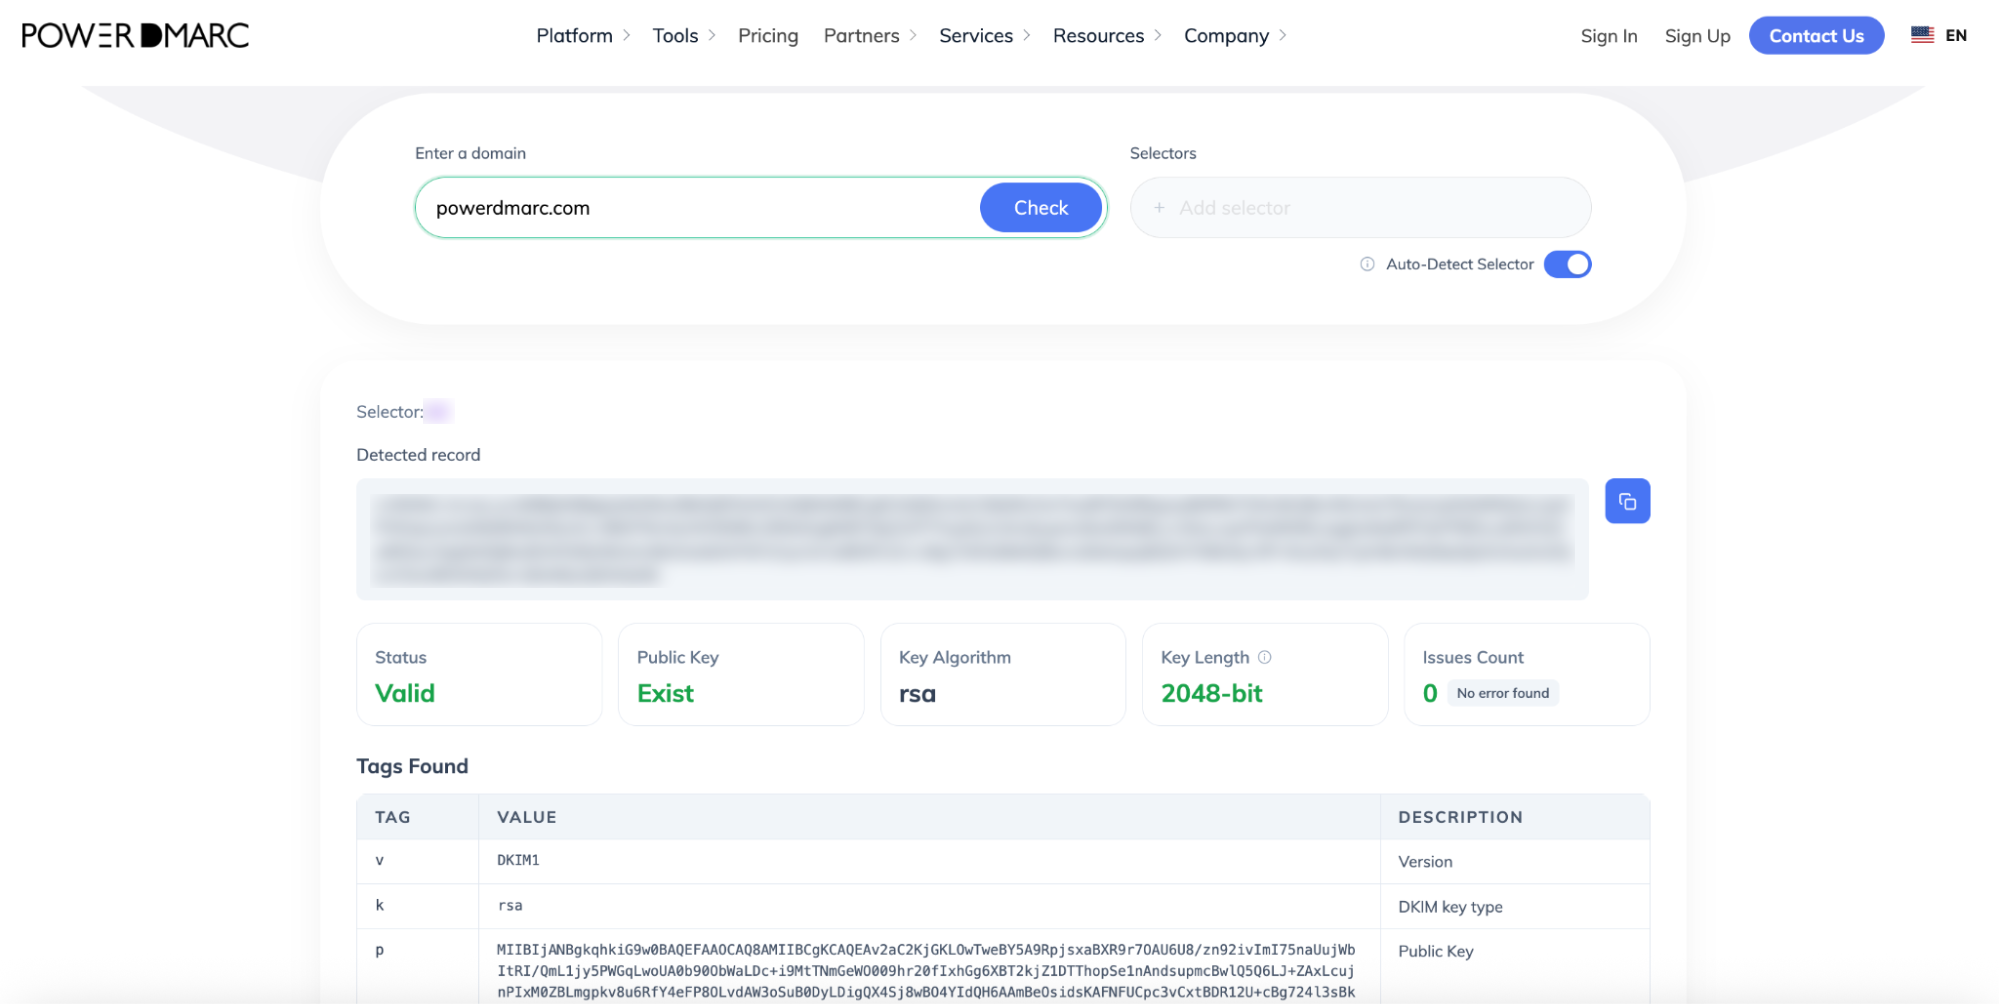
DKIM bietet eine kryptografische Garantie dafür, dass eine E-Mail-Nachricht von Ihrer Domain stammt und während der Übertragung nicht manipuliert wurde. Während SPF den sendenden Server authentifiziert, signiert DKIM die eigentlichen Kopfzeilen und den Textkörper der Nachricht.
AppRiver koordiniert eindeutige kryptografische Schlüsselpaare auf Kontobasis.
1. Wenden Sie sich an das AppRiver-Supportteam (über Ihr Admin-Portal oder unter [email protected]).
2. Beantragen Sie eine benutzerdefinierte DKIM-Signatur für Ihre Absenderdomain.
3. Das Support-Team stellt Ihnen Folgendes zur Verfügung:
Sobald Sie die Selektor- und Schlüsselangaben erhalten haben, melden Sie sich bei Ihrem DNS-Anbieter an und fügen Sie den erforderlichen Eintrag hinzu:
v=DKIM1; k=rsa; p=[öffentlicher Schlüssel, bereitgestellt von AppRiver]
(Hinweis für Cloudflare-Nutzer: Wenn AppRiver einen CNAME-Eintrag bereitstellt, stellen Sie sicher, dass der Proxy-Status auf „Nur DNS“ (graue Wolke) eingestellt ist, um Authentifizierungsfehler zu vermeiden.)
Teilen Sie dem AppRiver-Support mit, dass Ihr DNS-Eintrag veröffentlicht wurde, damit dieser die Signatur für ausgehende E-Mails für Ihr Konto deaktivieren kann. Verwenden Sie nach der Bestätigung den DKIM-Checker von PowerDMARC, um zu überprüfen, ob Ihr Selektor korrekt aufgelöst wird.
Nachdem Sie SPF und DKIM konfiguriert haben, müssen Sie DMARC implementieren. DMARC gibt den empfangenden E-Mail-Servern Anweisungen, wie eingehende Nachrichten zu behandeln sind, die die SPF- oder DKIM-Prüfung nicht bestehen, und bietet so vollständige Transparenz über die Aktivitäten der Domain.
Nutzen Sie den kostenlosen DMARC-Record-Generator von PowerDMARC, um Ihren Start-Record zu erstellen.
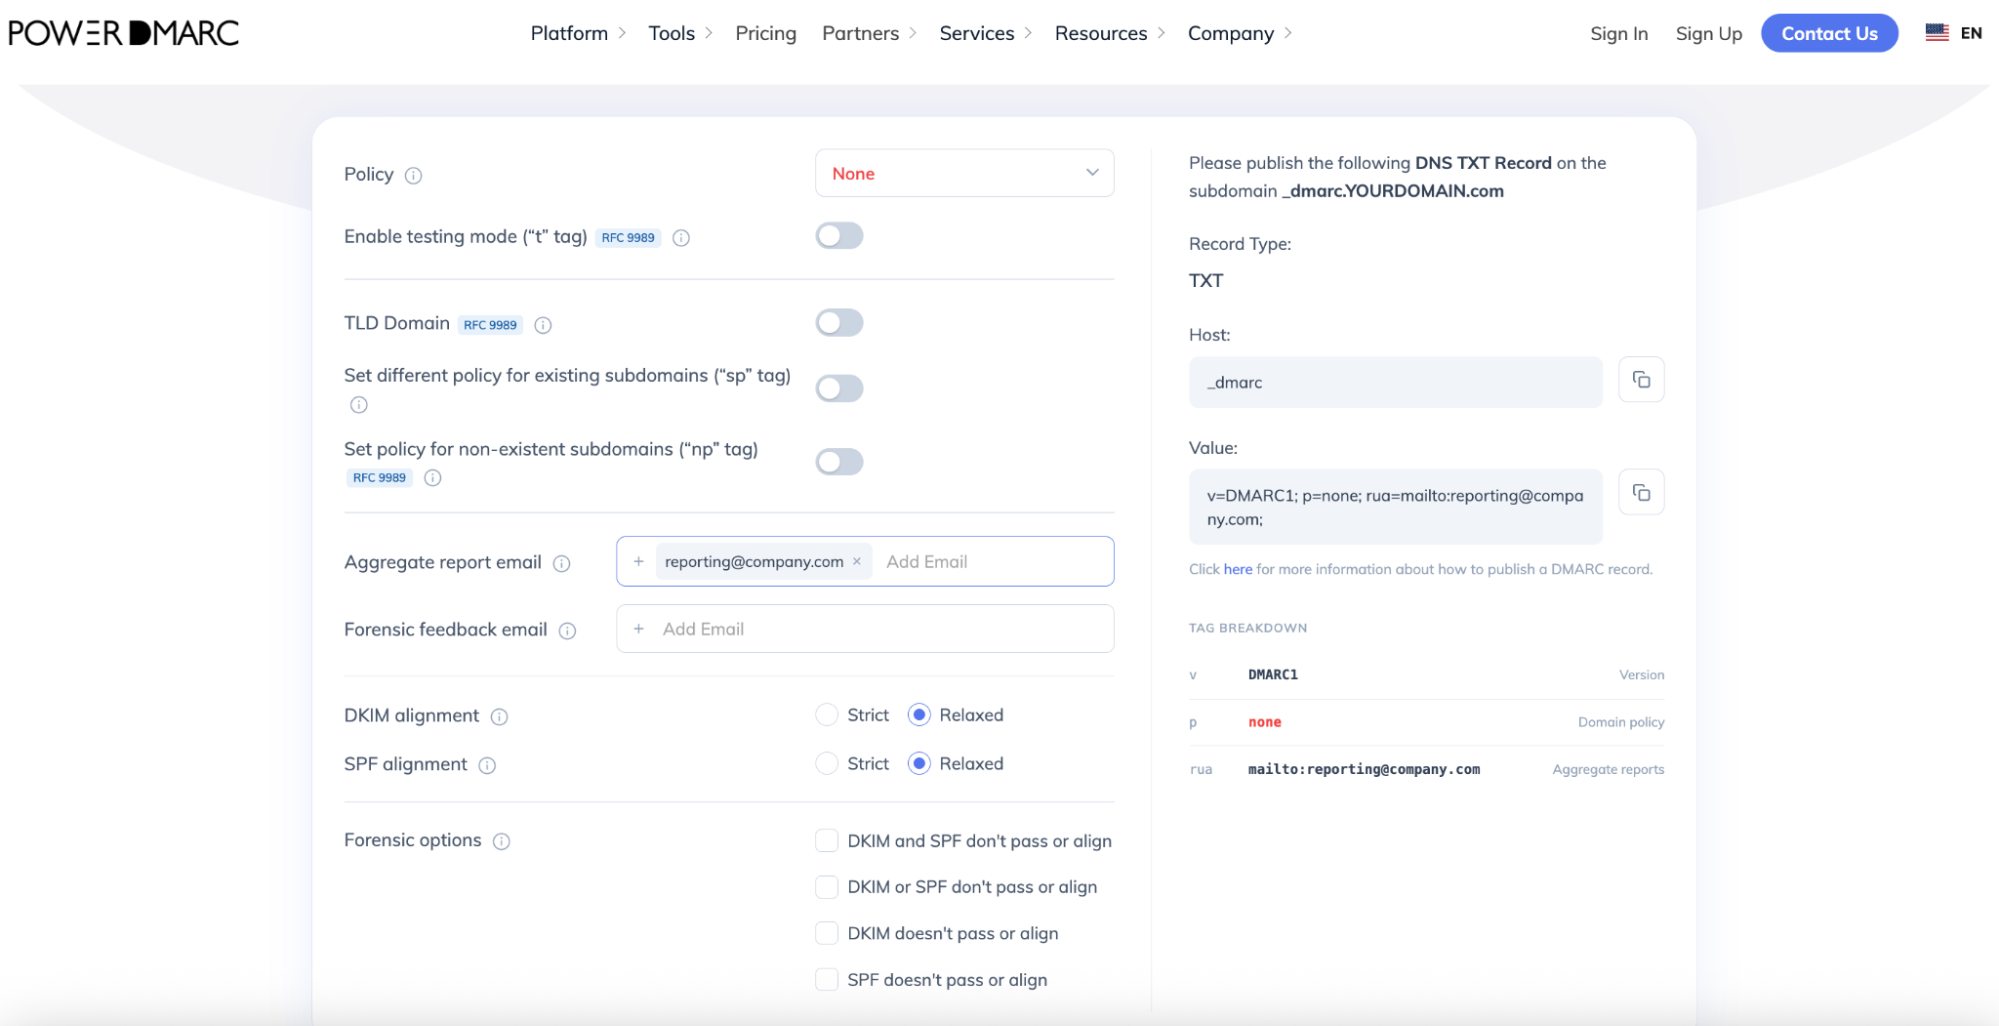
1. Rufen Sie Ihre DNS-Einstellungen auf und erstellen Sie einen neuen Eintrag:
2. Speichern Sie Ihren Datensatz.
Wenn Sie mit „p=none“ beginnen, können Sie alle im Namen Ihrer Domain versendeten E-Mails überwachen, ohne dass legitime geschäftliche E-Mails abgelehnt oder unter Quarantäne gestellt werden, während die Einrichtung noch abgeschlossen wird.
Es kann zwischen 15 Minuten und 24 bis 48 Stunden dauern, bis sich DNS-Änderungen weltweit durchgesetzt haben.
1. Führen Sie einen Domain-Zustandscheck durch: Überprüfen Sie Ihre veröffentlichten Einträge mit dem kostenlosen DMARC-Eintragsprüfer von PowerDMARC.
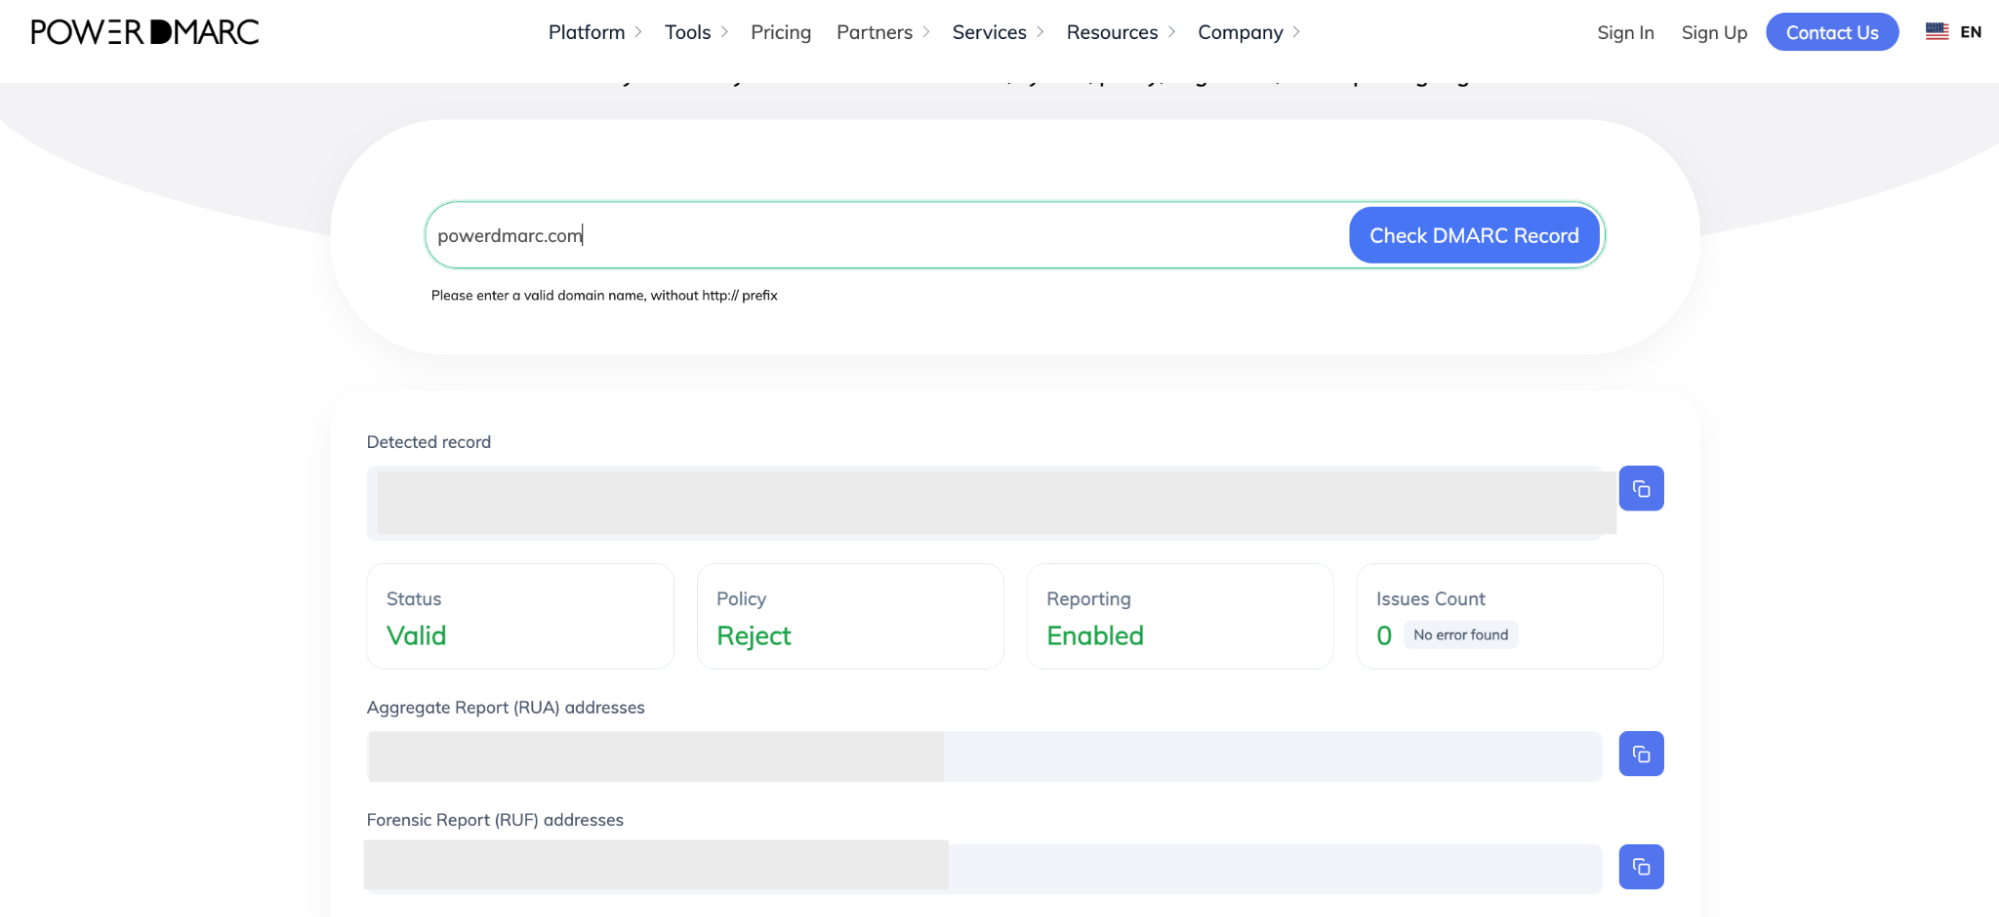
2. Senden Sie eine Test-E-Mail: Versenden Sie über Ihren AppRiver-Outbound-Dienst eine Test-E-Mail an ein externes Konto (z. B. Gmail).
3. Überprüfen Sie die Nachrichten-Header: Öffnen Sie die Roh-Header („Original anzeigen“) und überprüfen Sie das Feld „Authentication-Results“:
Sobald Ihre PowerDMARC-Gesamtberichte bestätigen, dass 100 % Ihres legitimen ausgehenden Datenverkehrs über AppRiver und andere Tools durchgängig die abgestimmten SPF- und DKIM-Prüfungen bestehen, können Sie zur Durchsetzung übergehen:
Sind Sie bereit, Ihre E-Mail-Sicherheit zu optimieren? PowerDMARC unterstützt Unternehmen dabei, ausgehende E-Mail-Ströme von AppRiver nahtlos zu überwachen, SPF-Abfragebeschränkungen durch automatisches „Flattening“ zu beseitigen und sicher zur vollständigen DMARC-Durchsetzung überzugehen.
Wenden Sie sich an unser Team oder vereinbaren Sie noch heute eine PowerDMARC-Demo, um Ihre geschäftliche Kommunikation zu schützen!