Anleitung zur Einrichtung von DKIM, DMARC und SPF für den E-Mail-Versand mit Oracle

von
Zuletzt aktualisiert:
5 Lesezeit: 5 Minuten
von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Wenn Ihr Unternehmen Oracle Cloud Infrastructure (OCI) Email Delivery oder Oracle Integration Cloud (OIC) zum Versenden von Transaktionsnachrichten, Benachrichtigungen oder Massenkampagnen nutzt, ist die Einrichtung einer zuverlässigen Domänenauthentifizierung ein entscheidender Schritt.
Durch die Einrichtung einer ordnungsgemäßen E-Mail-Authentifizierung (SPF, DKIM und DMARC) stellen Sie sicher, dass Ihre Domain vor Spoofing geschützt bleibt. Ohne diese Einträge besteht ein hohes Risiko, dass Ihre von Oracle generierten E-Mails in Spam-Ordnern landen oder von großen E-Mail-Anbietern wie Gmail und Yahoo vollständig blockiert werden.
Oracle Cloud Infrastructure bietet Benachrichtigungs- und Zustelldienste auf Unternehmensniveau. Obwohl die Zustellplattform äußerst sicher ist, löst der Versand von E-Mails über eine nicht authentifizierte benutzerdefinierte Domain häufig Spamfilter aus.
Wenn Sie die erforderlichen Authentifizierungsprotokolle konfigurieren, werden Sie sofort Vorteile feststellen:
Um mit der Einrichtung zu beginnen, müssen Sie sich bei Ihrer Oracle Cloud Infrastructure (OCI)-Konsole anmelden und das DNS-Verwaltungsportal Ihres Domain-Registrars (z. B. Cloudflare, GoDaddy oder Route 53) aufrufen.
Um Ihre Authentifizierungswerte zu generieren, müssen Sie zunächst Ihre Absenderdomain in der OCI-Konsole registrieren.
1. Melden Sie sich bei der OCI-Konsole in der jeweiligen Region an, die Ihre Anwendungen für die E-Mail-Übermittlung nutzen.
2. Öffnen Sie das Navigationsmenü und wählen Sie „Entwicklerdienste“ aus.
3. Wählen Sie unter „Anwendungsintegration“ die Option „E-Mail-Versand“ aus und klicken Sie auf „E-Mail-Domains“.
4. Klicken Sie auf „E-Mail-Domäne erstellen“, wählen Sie Ihr Compartment aus und geben Sie die genaue Absenderdomäne oder Subdomäne ein, die Sie in Ihrer „Von“-Adresse verwenden möchten.
5. Öffnen Sie anschließend das Menü „Zugelassene Absender“ und fügen Sie jede einzelne E-Mail-Adresse hinzu, die E-Mails über Oracle versendet, da OCI E-Mails von nicht zugelassenen Absendern ablehnt.
Ein SPF-Eintrag teilt den empfangenden Servern mit, welche IP-Adressen zum Versenden von E-Mails für Ihre Domain berechtigt sind. Oracle nutzt regionale und kontinentale Einträge, um Ihre Konfiguration optimal zu halten.
Melden Sie sich bei der Konsole Ihres DNS-Anbieters an und aktualisieren Sie Ihre TXT-Einträge. Falls Sie noch keinen SPF-Eintrag haben, erstellen Sie einen neuen TXT-Eintrag für Ihre Root-Domain (@):
USA/Amerika: v=spf1 include:rp.oracleemaildelivery.com ~all
Europa: v=spf1 include:eu.rp.oracleemaildelivery.com ~all
Asien-Pazifik: v=spf1 include:ap.rp.oracleemaildelivery.com ~all
Alle kommerziellen Regionen: v=spf1 include:rp.oracleemaildelivery.com include:ap.rp.oracleemaildelivery.com include:eu.rp.oracleemaildelivery.com ~all
Note: If you have an existing SPF record for other services like Google Workspace or Microsoft 365, do not create a second TXT record. Simply merge the correct Oracle include statement into your existing record before the ~all tag. For example: v=spf1 include:_spf.google.com include:rp.oracleemaildelivery.com ~all.
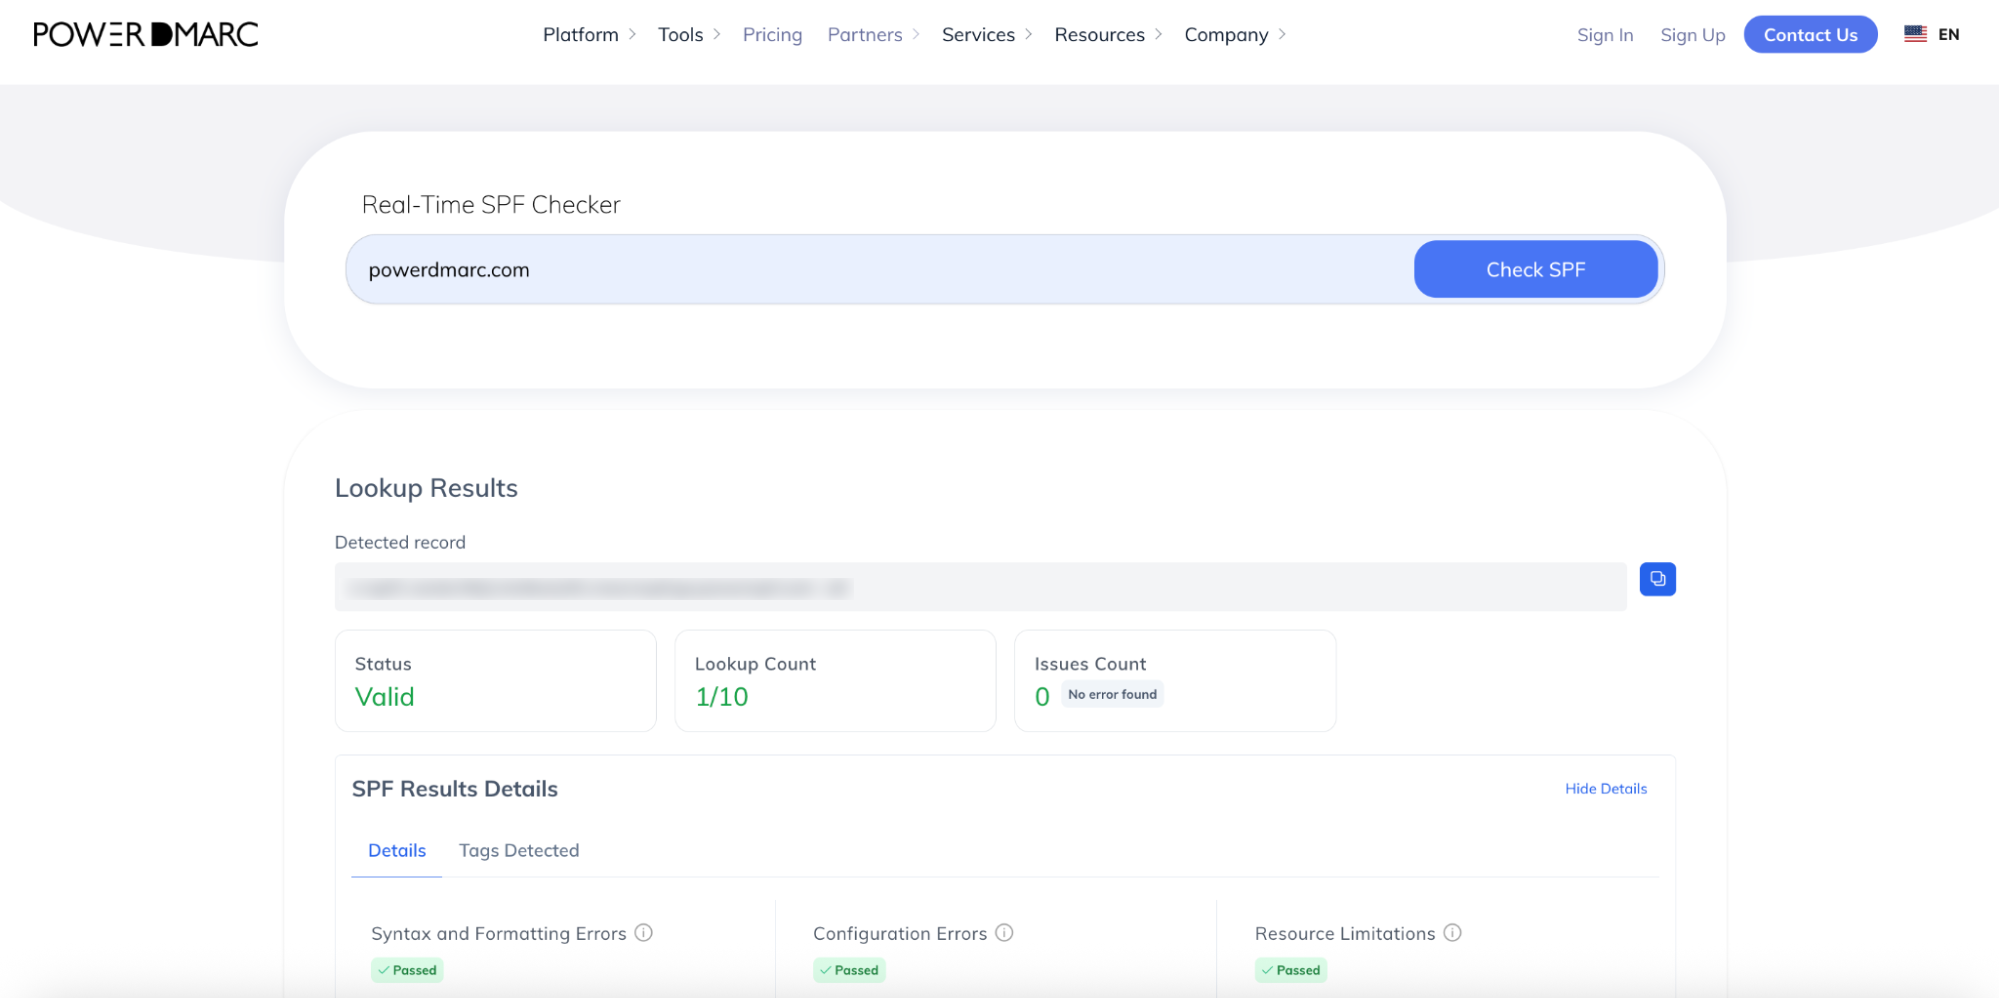
Wenn Sie mehrere Absenderquellen verwalten und sich dem Limit nähern, lohnt es sich, einen Blick auf unsere Hosted-SPF-Lös ung zu werfen. Mit dem SPF-Checker von PowerDMARC können Sie Ihren aktuellen Eintrag überprüfen.
DKIM versieht Ihre ausgehenden Nachrichten mit einer digitalen Signatur und bestätigt damit, dass die E-Mail vom Domaininhaber gesendet und autorisiert wurde.
1. Kehren Sie in Ihrer OCI-Konsole zum Bereich „E-Mail-Domains“ zurück und wählen Sie Ihren Domainnamen aus.
2. Wählen Sie auf der linken Detailseite unter „Ressourcen“ die Option „DKIM“ aus und klicken Sie auf „DKIM hinzufügen“.
3. Geben Sie den gewünschten Selektor-Namen ein und klicken Sie auf „DKIM -Eintraggenerieren“.
4. OCI generiert einen CNAME-Eintrag und einen CNAME-Eintragswert.
5. Melden Sie sich bei der Konsole Ihres DNS-Anbieters an und veröffentlichen Sie den generierten CNAME-Eintrag:
6. Kehren Sie zur OCI-Konsole zurück, klicken Sie auf „DKIM hinzufügen“, um die Generierung abzuschließen, und warten Sie, bis der Status auf „aktiv“ wechselt.
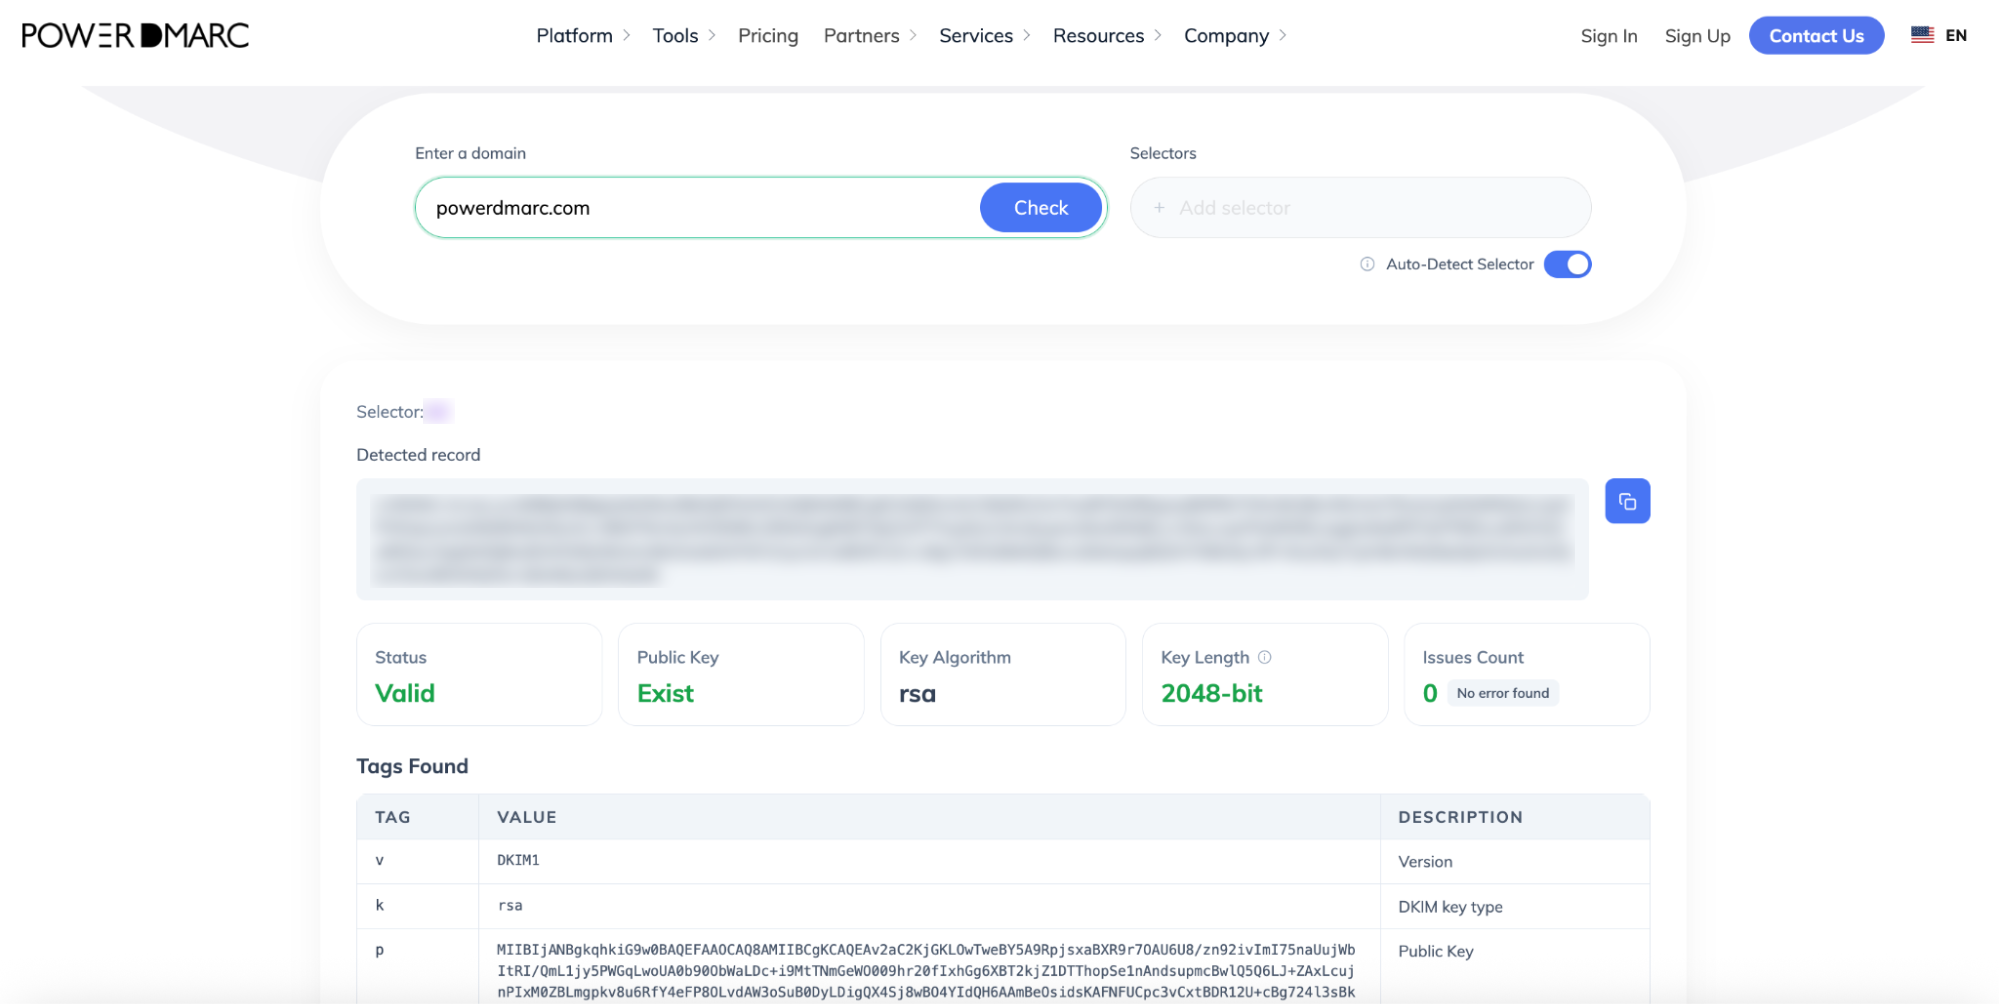
Sie können den Eintrag selbst mit dem DKIM-Checker von PowerDMARC überprüfen.
Nachdem Sie Ihre SPF- und DKIM-Einträge veröffentlicht haben, ist die Einrichtung einer DMARC-Richtlinie erforderlich, um die Identität Ihrer Domain zu schützen.
Mit dem kostenlosen Generator von PowerDMARC können Sie Ihren DMARC-Eintrag ganz einfach erstellen:
1. Rufen Sie das kostenlose DMARC-Record-Generator -Tool von PowerDMARC auf.
2. Wählen Sie für Ihre Richtlinie „p=none“ (reiner Überwachungsmodus) aus. Dadurch werden Ihre Nachrichten wie gewohnt zugestellt, während gleichzeitig Zusammenfassungsberichte erstellt werden, sodass Sie den Status Ihrer E-Mail-Flüsse beobachten können.
3. Geben Sie Ihre spezielle Sicherheits-E-Mail-Adresse ein, um DMARC-Gesamtberichte (rua) zu erhalten.
4. Melden Sie sich in Ihrem DNS-Verwaltungsbereich an und fügen Sie einen neuen TXT-Eintrag hinzu:
5. Speichern Sie den Datensatz.
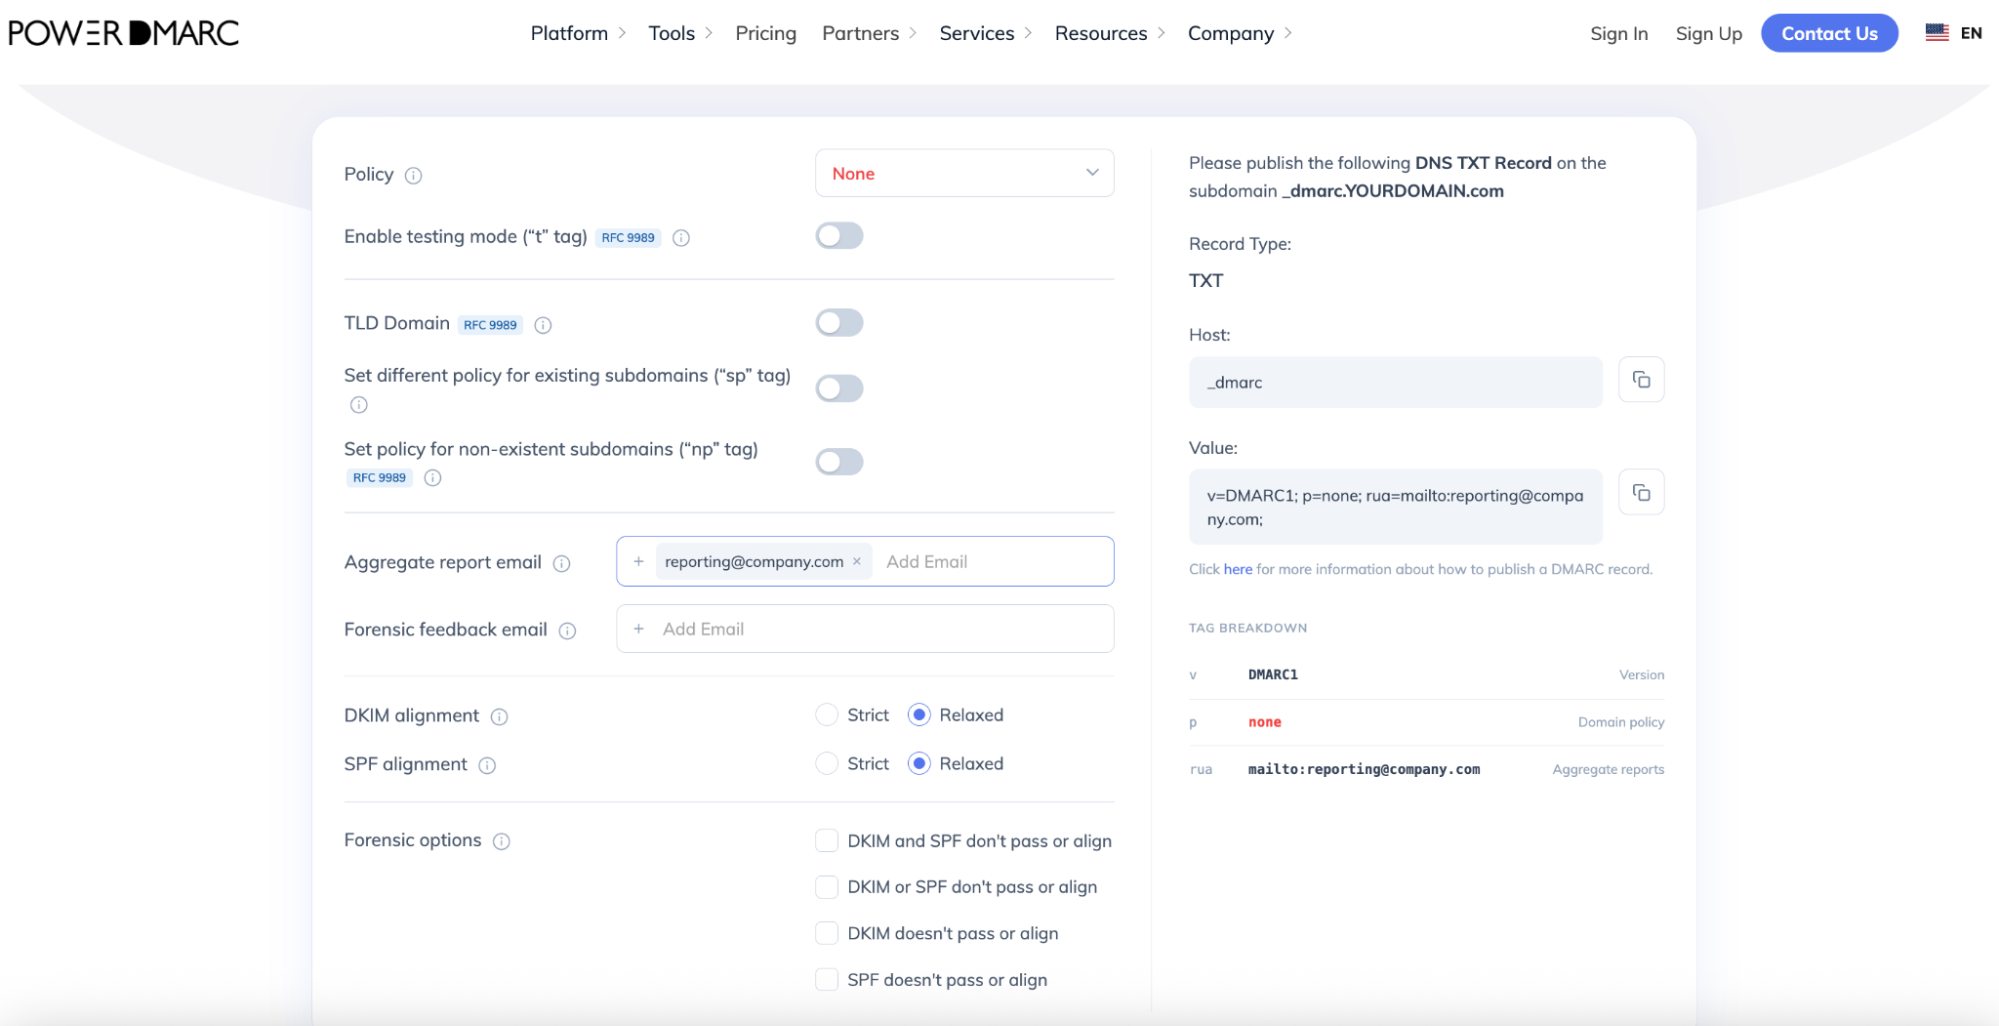
Falls Sie sich nicht ganz sicher sind, was „p=none“ bedeutet und welche anderen Richtlinien es gibt, finden Sie hier eine kurze Erklärung:
Important: Jumping straight to enforcement risks blocking your own legitimate business emails. Starting with p=none is essential to map out your mail flow and fix any authentication issues safely. However, staying at p=none for too long is not recommended as it leaves your domain vulnerable to phishing and impersonation threats. Move to an enforcement policy as soon as you are confident with your setup.
Rufen Sie in der OCI-Konsole die Seite „E-Mail-Domain-Details“ auf. Wechseln Sie zum Abschnitt „SPF- und DKIM-Überprüfung“ und starten Sie die Validierungsprüfung, um sicherzustellen, dass die Oracle-Plattform Ihre neu veröffentlichten DNS-Einträge erfolgreich lesen kann.
Um sicherzustellen, dass Ihre neu veröffentlichten Einträge korrekt ausgerichtet und für das globale E-Mail-Netzwerk sichtbar sind, führen Sie eine automatisierte Domänen-Diagnose durch:
Nutzen Sie den kostenlosen DMARC-Record-Checker von PowerDMARC, um sofort zu überprüfen, ob Ihr Eintrag korrekt veröffentlicht wurde.
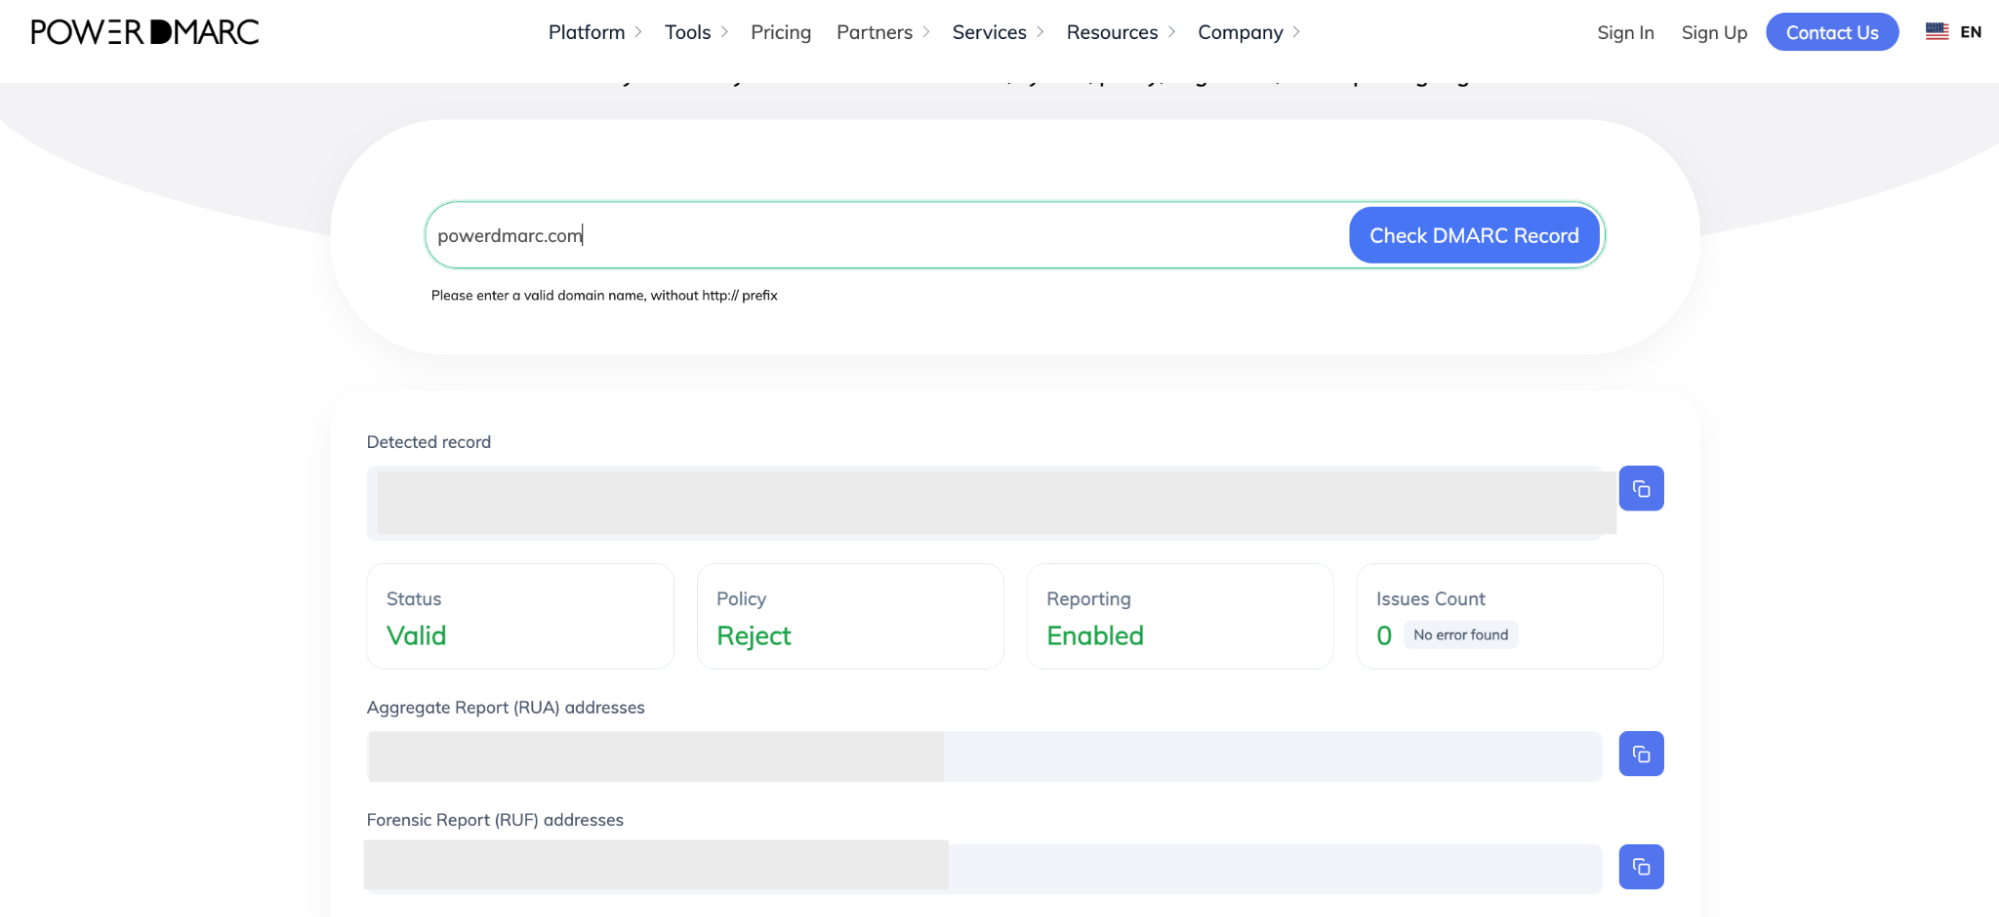
Überprüfen Sie in Ihrer Domain-Übersicht Folgendes:
Die Absicherung Ihrer geschäftlichen E-Mail-Infrastruktur ist ein wesentlicher Bestandteil der Pflege professioneller Kundenbeziehungen und des Schutzes Ihrer Domain vor Identitätsbetrug. Ganz gleich, ob Sie sicher von „p=none“ zu einer strengen DMARC-Durchsetzungsrichtlinie wechseln, BIMI implementieren möchten, um Ihr Markenlogo in den Posteingängen Ihrer Kunden anzuzeigen, oder Ihre automatisierten Berichte nahtlos überwachen wollen – das PowerDMARC-Team steht Ihnen gerne zur Seite.
Nehmen Sie Kontakt mit uns auf oder vereinbaren Sie eine Demo mit PowerDMARC, um sich selbst von den Vorteilen einer sichereren E-Mail-Kommunikation zu überzeugen!