Checkliste für IT-Administratoren zur Reaktion auf einen Vorfall im Zusammenhang mit betrügerischen E-Mails an Unternehmen
von
Zuletzt aktualisiert:
6 Lesezeit: 2 Minuten

von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Business Email Compromise (BEC) ist nicht einfach nur ein Problem der E-Mail-Filterung. Sobald ein Angreifer Zugriff auf ein legitimes E-Mail-Postfach erlangt hat, kann sich ein BEC-Angriff aus dem Inneren Ihres eigenen Unternehmens heraus entfalten. Angreifer können bestehende Konversationen, Kontakte, Zahlungsinformationen, Kalender, Dateien und interne Prozesse nutzen, um betrügerische Aktivitäten wie Routinevorgänge erscheinen zu lassen.
Das verändert die Aufgabenstellung für IT-Administratoren. Eine wirksame Reaktion auf einen „Business E-Mail Compromise“ muss die kompromittierte Identität, das Postfach, die damit verbundenen Endgeräte, die E-Mail-Infrastruktur, die Finanzprozesse sowie die Beweise umfassen, die erforderlich sind, um zu verstehen, was geschehen ist. Das erste Ziel ist die Eindämmung. Das zweite ist die Feststellung, wie weit der Angreifer vorgedrungen ist.
Eine zentrale IT-Betriebsebene erleichtert die Koordination der Maßnahmen. IT-Management-Software kann Administratoren dabei helfen, betroffene Geräte, Benutzer, Software, Konfigurationsänderungen und Abhilfemaßnahmen aus einer gemeinsamen Betriebsübersicht heraus zu verfolgen. Sie ersetzt zwar keine E-Mail-Sicherheitskontrollen, liefert jedoch nützliche Hintergrundinformationen, wenn sich ein Vorfall über ein einzelnes Postfach hinaus erstreckt.
Eröffnen Sie einen Vorfallseintrag, sobald der Verdacht auf einen BEC-Angriff besteht, und benennen Sie einen Verantwortlichen für die technische Reaktion. Erstellen Sie anschließend eine Zeitleiste, die die erste verdächtige Nachricht, den vermuteten Zugriff auf das Konto, Änderungen an Passwörtern oder der MFA, Änderungen an Postfachregeln, ausgehende Nachrichten sowie alle finanziellen Aktivitäten umfasst.
Vermeiden Sie Änderungen, die nützliche Beweismittel vernichten, bevor die ersten Ermittlungsergebnisse dokumentiert sind. Gleichzeitig darf die Sorge um die Sicherung von Beweismitteln niemals dazu führen, dass ein Angreifer weiterhin aktiven Zugriff hat. Bei der Reaktion muss ein Gleichgewicht zwischen beiden Aspekten gefunden werden.
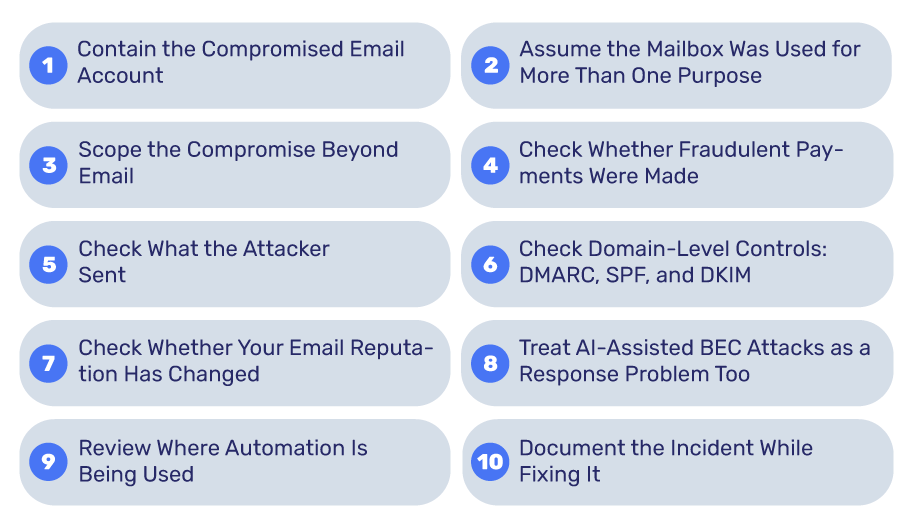
Die oberste technische Priorität besteht darin, den Angreifer daran zu hindern, das Konto weiter zu nutzen. Ihre Checkliste für den sofortigen Einsatz sollte Folgendes umfassen:
Besondere Aufmerksamkeit verdienen die Regeln für Postfächer. Ein Angreifer könnte Regeln erstellen, die ausgewählte Nachrichten automatisch weiterleiten, Sicherheitswarnungen aus dem Blickfeld verschieben oder Nachrichten löschen, die den Einbruch aufdecken könnten.
Ein kompromittiertes Postfach sollte nicht als isoliertes Problem im Zusammenhang mit Anmeldedaten betrachtet werden.
Angreifer können alte Nachrichten nach Rechnungen, Lieferantenangaben, Namen von Führungskräften, Zahlungsinformationen, Vertragsdetails, Kundendaten oder Authentifizierungslinks durchsuchen. Möglicherweise verfolgen sie auch den Kommunikationsverlauf, bevor sie eine betrügerische Anfrage senden, damit sich die Nachricht nahtlos in eine bestehende Geschäftsbeziehung einfügt.
Überprüfen Sie das Postfach auf Anzeichen von Spionage sowie auf offensichtlichen Betrug. Achten Sie auf ungewöhnliche Anmeldungen, neue Weiterleitungsregeln, gelöschte Unterhaltungen, verdächtige gesendete Nachrichten und Änderungen an den Kontoeinstellungen.
Erstellen Sie nach Möglichkeit eine Zeitleiste. Wann fand die verdächtige Anmeldung statt? Wann wurde die erste betrügerische Nachricht versendet? Haben sich die E-Mail-Einstellungen vor oder nach diesem Vorfall geändert? Diese Details helfen dabei, den ersten Zugriff von späteren Aktivitäten zu unterscheiden.
Eine der wichtigsten Unterscheidungen bei der Reaktion auf BEC-Angriffe ist die zwischen der Kompromittierung des E-Mail-Postfachs und Identitätsmissbrauch.
Falls der Angreifer an gültige Anmeldedaten gelangt ist, könnten auch andere Systeme gefährdet sein. Prüfen Sie, ob das Konto Zugriff auf Cloud-Speicher, Kollaborationsplattformen, Fernverwaltungssysteme, Finanzanwendungen, CRM-Plattformen, Passwortmanager oder interne Dokumentationen gewährt.
Untersuchen Sie auch das Gerät des betroffenen Mitarbeiters. Möglicherweise wurden Anmeldedaten über eine Phishing-Seite abgefangen, ohne dass der Endpunkt kompromittiert wurde, während Malware oder ein Infostealer auf ein umfassenderes Problem hindeuten.
Hier kommen Daten zur Endgeräte- und IT-Verwaltung ins Spiel. Die Frage lautet nicht nur: „Wurde dieses Postfach kompromittiert?“, sondern auch: „Auf welche anderen Ressourcen hatte diese Identität noch Zugriff?“
Da BEC häufig ein finanzielles Ziel verfolgt, sollten die Finanz- und die IT-Abteilung zusammenarbeiten, anstatt den Vorfall als rein technisches Problem zu betrachten.
Vergleichen Sie die jüngsten Zahlungsaufforderungen mit den üblichen Lieferantendaten. Achten Sie dabei besonders auf:
Die sicherste Methode zur Überprüfung ist ein separater, vertrauenswürdiger Kommunikationskanal. Bestätigen Sie eine neue Kontonummer über die bekannten Kontaktdaten – niemals durch eine Antwort auf die E-Mail, in der die Änderung angefordert wurde.
Stellen Sie nach der Eindämmung fest, ob das kompromittierte Konto dazu genutzt wurde, Kontakt zu Kunden, Lieferanten, Mitarbeitern oder Führungskräften aufzunehmen.
Überprüfen Sie die Aufzeichnungen über gesendete E-Mails und, sofern verfügbar, die Nachrichtenverläufe. Identifizieren Sie Nachrichten, die Zahlungsanweisungen, Links zum Zurücksetzen von Passwörtern, bösartige Anhänge, Anfragen nach vertraulichen Informationen oder Änderungen an festgelegten Prozessen enthalten.
Warnen Sie die Empfänger umgehend, insbesondere wenn diese einer von einem Angreifer gesteuert Anweisung Folge leisten könnten. Eine Nachricht, die von einem echten Unternehmens-E-Mail-Konto versendet wird, wirkt weitaus glaubwürdiger als eine herkömmliche Phishing-E-Mail, vor allem wenn sie an eine bereits bestehende Konversation anknüpft.
Gehen Sie nicht davon aus, dass der Vorfall damit beendet ist, wenn Sie die betrügerische Nachricht aus dem Postfach des Absenders löschen. Die Empfänger haben sie möglicherweise bereits geöffnet, weitergeleitet oder darauf reagiert.
DMARC, SPF und DKIM sind wichtige Maßnahmen zum Schutz vor BEC, doch IT-Administratoren müssen verstehen, was die einzelnen Verfahren leisten können und was nicht.
DMARC bietet einen Richtlinienrahmen für den Umgang mit Nachrichten, deren Authentifizierung fehlgeschlagen ist, mit Optionen zur Überwachung, Quarantäne oder Ablehnung dieser Nachrichten. Ihre DMARC-Richtlinie ist daher ein wichtiger Bestandteil des Schutzes Ihrer Domain vor Spoofing.
Allerdings wird ein Angreifer, der von einem tatsächlich kompromittierten E-Mail-Konto aus sendet, dadurch nicht automatisch gestoppt. Wenn sich der Kriminelle in ein legitimes Konto einloggt und eine Nachricht über den autorisierten E-Mail-Dienst versendet, kann die Nachricht weiterhin normal authentifiziert werden.
Überprüfen Sie nach einem Vorfall Ihre SPF-, DKIM- und DMARC-Konfiguration und stellen Sie sicher, dass alle legitimen Versanddienste korrekt aufgeführt sind. Ziel ist es, die Vortäuschung einer Domain-Identität zu reduzieren und gleichzeitig das Problem der Kontoübernahme separat anzugehen.
Ein gehacktes Konto kann ein weiteres Problem verursachen, wenn Angreifer es dazu nutzen, große Mengen an schädlichen oder unerwünschten E-Mails zu versenden.
Bewertung Blocklisten, Bounce-Raten, Spam-Beschwerden und andere Indikatoren für die Absenderreputation. Durch die Überwachung lässt sich feststellen, ob der Vorfall Ihre Fähigkeit beeinträchtigt hat, legitime E-Mails zuzustellen. Ein spezieller E-Mail-Reputationsdienst kann während dieses Prozesses zusätzliche Einblicke in die Domain- und IP-Reputation liefern.
Dies ist von Bedeutung, da die Wiedererlangung der Kontrolle über ein Postfach nicht zwangsläufig alle Folgen des Angriffs rückgängig macht. Andere E-Mail-Systeme haben möglicherweise bereits auf den Datenverkehr reagiert, der während des Angriffs entstanden ist.
Das grundlegende Ziel von BEC hat sich nicht geändert, wohl aber die Qualität der Identitätsfälschung.
Eine aktuelle Forbes-Analyse beschreibt, wie Angreifer gesammelte Unternehmensdaten mit KI-generierten Nachrichten, Stimmklonen und Deepfake-Technologie kombinieren, um betrügerische Anfragen überzeugender zu gestalten. Der Artikel berichtet zudem von einem erheblichen Anstieg der gemeldeten BEC-Schäden in den USA zwischen 2021 und 2025. KI-gestützte Betrugsmaschen machen einige traditionelle Warnzeichen weniger zuverlässig.
Grammatikalische Fehler oder eine offensichtlich vorgefertigte Nachricht können nicht mehr als Hauptindikatoren für Betrug angesehen werden. Authentifizierungskontrollen, Transaktionsregeln und unabhängige Überprüfungen gewinnen an Bedeutung, wenn die Nachricht an sich überzeugend wirkt.
Dieselben Unternehmen, die mit immer ausgefeilteren BEC-Angriffen konfrontiert sind, führen auch verstärkt Automatisierung in ihren IT-Betrieb ein.
Aktuelle Berichte über britische Unternehmen deuten auf einen zunehmenden Einsatz von KI im IT-Management hin, einschließlich der automatisierten Abwicklung von Routineaufgaben im Service- und Infrastrukturbereich. KI in der IT wirft zudem die Frage auf, wie viel Kontrolle Unternehmen behalten sollten, wenn automatisierte Systeme immer mehr Verantwortung übernehmen.
Das ist bei der Reaktion auf Sicherheitsvorfälle von Bedeutung. Automatisierte Systeme können verdächtige Aktivitäten erkennen, Protokolle erfassen, Konten deaktivieren oder schnell Workflows auslösen, doch ihre Zugriffsrechte müssen streng kontrolliert werden.
Sicherheitsforschung zu KI-gesteuerte Arbeitsabläufe zeigen ebenfalls die Risiken auf, die entstehen, wenn autonome Systeme privilegierten Zugriff auf die Unternehmensinfrastruktur erhalten. Die Umgebung für die Reaktion auf Sicherheitsvorfälle bildet hier keine Ausnahme.
Prüfen Sie, welche automatisierten Systeme permanenten Zugriff auf die kompromittierte Identität hatten, und stellen Sie sicher, dass deren Berechtigungen eng genug gefasst waren, um den Schadensumfang zu begrenzen.
Dieser Schritt wird oft übersehen. Halten Sie fest, was passiert ist, solange die Beweise noch vorhanden sind.
Erfassen Sie den ersten Indikator, die betroffenen Konten, verdächtige IP-Adressen, Änderungen an E-Mail-Regeln, Authentifizierungsereignisse, betrügerische Nachrichten, Zahlungsversuche, Maßnahmen zur Eindämmung, das Zurücksetzen von Zugangsdaten, überprüfte Systeme und versendete Benachrichtigungen. Dadurch entsteht eine technische Dokumentation für zukünftige Untersuchungen, die dabei hilft, festzustellen, wo Kontrollmechanismen versagt haben.
Die abschließende Überprüfung sollte einige praktische Fragen beantworten:
Die Reaktion auf einen BEC-Vorfall ist am wirksamsten, wenn dieser gleichzeitig als Identitäts-, Infrastruktur-, Finanz- und Kommunikationsvorfall behandelt wird. Sperren Sie das Konto, unterbinden Sie die Persistenz, begrenzen Sie den Zugriff, schützen Sie Finanzprozesse, überprüfen Sie Domänenkontrollen, sichern Sie Beweismittel und überprüfen Sie wichtige Anweisungen über einen Kanal, der nicht von dem kompromittierten Postfach kontrolliert wird.
Was ist der erste Schritt bei der Reaktion auf einen „Business E-Mail Compromise“?
Eindämmung des kompromittierten Kontos. Schränken Sie dessen Zugriff ein, beenden Sie aktive Sitzungen und aktualisieren Sie die Tokens. Setzen Sie anschließend das Passwort zurück und entfernen Sie alle unbekannten MFA-Verfahren, OAuth-Berechtigungen und Posteingangsregeln.
Verhindert DMARC BEC-Angriffe?
DMARC verhindert, dass Angreifer Ihre Domain fälschen, kann jedoch keine Nachrichten blockieren, die von einem tatsächlich kompromittierten Postfach gesendet werden, da diese Nachrichten die Authentifizierung bestehen. Um eine Kontoübernahme zu verhindern, sind zudem Kontrollen auf Identitätsebene erforderlich.
Reicht es aus, das Passwort zurückzusetzen, wenn ein E-Mail-Konto gehackt wurde?
Nein. Angreifer können sich über aktive Sitzungen, Aktualisierungstoken, die OAuth-App-Zustimmung, hinzugefügte MFA-Methoden und Weiterleitungsregeln weiterhin Zugang verschaffen. Widerrufen Sie all diese Elemente zusätzlich zur Passwortzurücksetzung.