Welche Art von DNS-Eintrag identifiziert einen E-Mail-Server?
von
Zuletzt aktualisiert:
6 Lesezeit: 2 Minuten

von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Kurze Antwort: Der DNS-Eintrag, der einen E-Mail-Server identifiziert, ist der Mail-Exchange-Eintrag (MX-Eintrag). Er teilt den sendenden E-Mail-Servern mit, welcher Hostname eingehende Nachrichten für eine Domain entgegennimmt, und legt die Zustellreihenfolge anhand von Prioritätswerten fest.
Beispiel für einen Zoneneintrag:
example.com. 3600 IN MX 10 mail.example.com.
Wenn Sie sich mit die verschiedenen Arten von DNS-Einträgen im weiteren Kontext des Domain Name System, ist MX der spezielle Eintrag, der speziell für das E-Mail-Routing entwickelt wurde.
In Zertifizierungsprüfungen und technischen Quizfragen werden die Teilnehmer häufig aufgefordert, aus einer Multiple-Choice-Liste den DNS-Eintrag auszuwählen, der einen E-Mail-Server bezeichnet. Zwar spielen mehrere Einträge eine Rolle in der E-Mail-Infrastruktur, doch nur der MX-Eintrag gibt den Empfänger für eingehende E-Mails einer Domain an.
| Datensatztyp | Kernfunktion | Gibt den Posteingangsserver an? |
|---|---|---|
| MX | Benennt die empfangenden Mail-Exchange-Hosts und legt deren Zustellreihenfolge fest | Ja |
| A | Löst einen Hostnamen in eine IPv4-Adresse auf (dies wird vom Mailserver-Host verwendet) | Nein |
| AAAA | Löst einen Hostnamen in eine IPv6-Adresse auf | Nein |
| CNAME | Erstellt einen Alias, der einen Hostnamen auf einen anderen kanonischen Namen verweist | Nein |
| PTR | Löst eine IP-Adresse in einen Hostnamen auf (Reverse-DNS) | Nein |
| TXT | Speichert Textattribute, einschließlich Absenderrichtlinien (SPF, DKIM, DMARC) | Nein |
PTR ist die häufigste falsche Antwort bei technischen Tests, da es bei der E-Mail-Zustellung intensiv genutzt wird. Empfangsserver fragen PTR-Einträge ab, um die Identität eines sendenden , aber eingehende Absender nutzen PTR-Einträge niemals, um herauszufinden, wohin neue Nachrichten zugestellt werden sollen.
Ein MX-Eintrag muss direkt auf einen Hostnamen verweisen, hinter dem sich ein A-Eintrag oder einem AAAA-Eintragverknüpft ist. Das Verweisen eines MX-Eintrags auf einen CNAME-Eintrag verstößt gegen die RFC-2181-Richtlinien und führt zu Fehlern bei der E-Mail-Zustellung. Ebenso werden allgemeine Richtlinien-Einträge unter einem TXT-Eintragveröffentlicht, regeln jedoch eher die Legitimität des Absenders als die Host-Identifikation.
Wenn jemand eine E-Mail an [email protected] sendet, durchläuft der Mail Transfer Agent (MTA) des Absenders einen sequenziellen Suchpfad durch das Domain Name System, um die Zustellung abzuschließen:
RFC 1035 – Standardformat für MX-Einträge
;; Name TTL Klasse Typ Priorität Mail-Exchanger-Host
example.com. 3600 IN MX 10 mail1.example.com.
example.com. 3600 IN MX 20 mail2.example.com.
MX-Einträge erfordern einen ganzzahligen Prioritätswert (Präferenznummer). Je niedriger der Zahlenwert, desto höher die Zustellpriorität.
Im obigen Beispiel versuchen die Absender zunächst, die E-Mail an mail1.example.com (Priorität 10) zuzustellen. Wenn mail1 nicht reagiert, weicht der Absender auf mail2.example.com (Priorität 20) aus. Wenn mehrere MX-Einträge identische Prioritätsnummern haben, verteilen die sendenden Server die Verbindungsversuche gleichmäßig auf diese, um die Auslastung auszugleichen.
Um mehr über fortgeschrittene Clustering-Verfahren, Failover-Strategien und Anleitungen zur Anbietereinrichtung zu erfahren, lesen Sie unseren umfassenden Leitfaden zu DNS-MX-Einträge. Allgemeinere Informationen zu Servern finden Sie in unserem Leitfaden zu den Arten von DNS-Servern.
Sie können die öffentlichen Mail-Exchange-Server einer beliebigen Domain über Ihr Terminal oder die Eingabeaufforderung mithilfe von Standard-Diagnosetools überprüfen.
Verwendung von nslookup (Windows, macOS, Linux):
nslookup -type=mx example.com
Verwendung von „dig“ (macOS, Linux):
dig MX example.com +short
Sie können außerdem automatisierte Webdiagnosen mit unserem kostenlosen Tool zur MX-Eintrag-Abfrage Tool eine automatisierte Webdiagnose durchführen, um Prioritätsbewertungen, Antwortzeiten und Serverkonfigurationen in einer Übersicht zu überprüfen.
Da MX-Einträge vollständig öffentlich zugänglich sind, greifen Angreifer im Rahmen ihrer ersten Erkundungsmaßnahmen darauf zu, um Ihren E-Mail-Anbieter zu ermitteln, Sicherheitsfilter am Gateway zu identifizieren und Phishing-Kampagnen gezielt auf Ihre Infrastruktur abzustimmen.

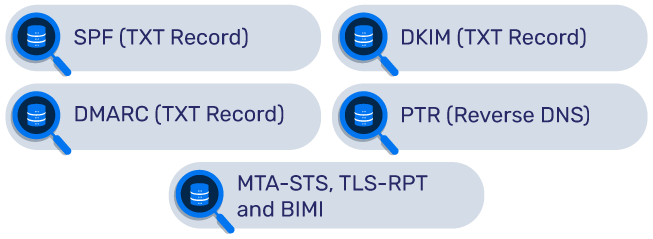
Ein MX-Eintrag stellt zwar sicher, dass E-Mails in Ihrem Posteingang ankommen, schützt jedoch nicht die Reputation Ihrer Domain. Um zu verhindern, dass böswillige Akteure Ihre Marke missbrauchen, stützt sich die moderne E-Mail-Zustellung auf eine Reihe aufeinander abgestimmter Authentifizierungseinträge, die in Ihrer DNS-Zone veröffentlicht sind.
Zustellung eingehender E-Mails: MX-Eintrag
Sicherheit ausgehender E-Mails: SPF + DKIM + DMARC + PTR
SPF (TXT-Eintrag)
Das Sender Policy Framework legt fest, welche IP-Adressen, Subnetze und externe Versanddienstleister berechtigt sind, E-Mails im Namen Ihrer Domain zu versenden. Wenn empfangende Server die Echtheit der Absenderdomain bei der Eingangsüberprüfung nicht verifizieren können, führt ein fehlender oder ungültiger SPF-Eintrag -Eintrag die Ursache.
DomainKeys Identified Mail fügt den Kopfzeilen ausgehender Nachrichten eine asymmetrische kryptografische Signatur hinzu. Sie veröffentlichen den öffentlichen Schlüssel in Ihrer DNS-Zone unter einem eindeutigen Selektor-Hostnamen, sodass Empfänger überprüfen können, ob der Inhalt der Nachricht während der Übertragung nicht verändert wurde. Erfahren Sie in unserer Übersicht über DKIM.
„Domain-based Message Authentication, Reporting, and Conformance“ vereint SPF und DKIM. Veröffentlicht unter _dmarc.example.com, ist Ihr DMARC-Eintrag den Empfängerservern mit, ob Nachrichten, die die Authentifizierungsprüfungen nicht bestehen, akzeptiert, unter Quarantäne gestellt oder abgelehnt werden sollen. Überprüfen Sie Ihre Konfiguration mit unserem kostenlosen DMARC-Checker.
Ein Pointer-Eintrag ordnet die IP-Adresse eines Mail-Servers dessen verifiziertem Hostnamen zu. Große E-Mail-Anbieter wie Google, Yahoo und Microsoft lehnen eingehende Verbindungen von sendenden Servern ab oder verwerfen sie, wenn kein passendes „Forward Confirmed Reverse DNS“ vorliegt. Überprüfen Sie Ihre Reverse-Zuordnungen mit unserem PTR-Abfrage und testen Sie die Validierung mit unserem FCrDNS-Checker.
Fortgeschrittene E-Mail-Programme nutzen drei zusätzliche Protokollschichten:
Ein E-Mail-Server ist eine spezielle Softwareanwendung oder ein dedizierter Server, der elektronische Nachrichten über Computernetzwerke verarbeitet, versendet, empfängt und speichert. Mailserver nutzen standardisierte Netzwerkprotokolle, um Nachrichten zwischen Absendern und Empfängern weiterzuleiten, und arbeiten dabei mit Verschlüsselungstools zusammen, um E-Mails über öffentliche Übertragungswege.
Die E-Mail-Infrastruktur unterteilt die Zuständigkeiten zwischen Protokollen, die den Nachrichtentransport übernehmen, und solchen, die für die Synchronisierung der Client-Postfächer zuständig sind.
| Servertyp | Hauptaufgabe | Standardanschlüsse |
|---|---|---|
| SMTP (Simple Mail Transfer Protocol) | Leitet ausgehende Nachrichten weiter und überträgt sie zwischen Mail-Transfer-Agenten. | 25 (Staffellauf), 587 (Einreichung) |
| IMAP (Internet Message Access Protocol) | Synchronisiert E-Mail-Ordner bidirektional zwischen mehreren Geräten und Webmail. | 993 (SSL/TLS) |
| POP3 (Post Office Protocol 3) | Lädt Nachrichten auf ein einzelnes lokales Gerät herunter und löscht sie vom Server. | 995 (SSL/TLS) |
SMTP überträgt E-Mails über das Internet mithilfe von MX-Einträgen des Empfängers, während IMAP und POP3 es Endnutzern ermöglichen, in ihren E-Mail-Clients auf zugestellte Nachrichten zuzugreifen.
Verwendet SMTP MX-Einträge?
Ja. Wenn ein SMTP-Server eine ausgehende Nachricht verarbeitet, extrahiert er die Empfängerdomäne und führt eine MX-Abfrage im DNS durch. Er stellt über Port 25 eine Verbindung zu dem im MX-Eintrag angegebenen Host her, um die Nachricht weiterzuleiten.
Welche DNS-Einträge benötige ich für E-Mails?
Um E-Mails sicher zu senden und zu empfangen, benötigen Sie einen MX-Eintrag zur Weiterleitung eingehender E-Mails, einen A-Eintrag, der auf die IP-Adresse Ihres E-Mail-Servers verweist, sowie SPF-, DKIM- und DMARC-TXT-Einträge zur Authentifizierung ausgehender Nachrichten und zur Verhinderung von Spoofing.
Was passiert, wenn eine Domain keinen MX-Eintrag hat?
Gemäß den Bestimmungen von RFC 5321 versuchen sendende Mail-Transfer-Agenten, die Zustellung auf die Stammadresseintragung (A oder AAAA) der Domain auszuweichen, wenn diese keinen MX-Eintrag veröffentlicht. Ist kein Adresseintrag vorhanden, wird die Nachricht zurückgewiesen.
Kann ein MX-Eintrag auf eine IP-Adresse oder einen CNAME verweisen?
Nein. Gemäß den Internetstandards müssen MX-Einträge direkt auf einen kanonischen Domainnamen (Hostnamen) verweisen, der zu einem Adresseintrag aufgelöst wird. Wenn ein MX-Eintrag direkt auf eine IP-Adresse oder einen CNAME-Alias verweist, führt dies zu Fehlern beim E-Mail-Routing.
Wie viele MX-Einträge sollte eine Domain haben?
Eine Domain sollte mindestens zwei MX-Einträge haben, die auf separate Mailserver in unterschiedlichen Netzwerken verweisen. Die Einrichtung von primären und sekundären Einträgen mit unterschiedlichen Prioritätsstufen gewährleistet eine unterbrechungsfreie E-Mail-Zustellung, falls ein Server ausfällt. Erfahren Sie mehr in unserem Leitfaden zu DNS-MX-Einträge.
Der Mail-Exchange-Eintrag (MX-Eintrag) ist der einzige DNS-Eintrag, der einen E-Mail-Server für den Empfang eingehender Nachrichten identifiziert. Während Adresseinträge Hostnamen mit Netzwerkhardware verknüpfen und Sicherheitseinträge wie SPF, DKIM und DMARC Identitätsbetrug verhindern, steuert der MX-Eintrag, wohin E-Mails weitergeleitet werden.
Die Pflege korrekter MX-Einträge in Verbindung mit einer strengen kryptografischen E-Mail-Authentifizierung gewährleistet, dass Ihre geschäftliche Kommunikation zuverlässig und erreichbar bleibt und vor Cyberangriffen geschützt ist.

 Wie gibt man TXT-Werte in Google Cloud DNS ein?