Monitoraggio della scadenza dei domini: 6 metodi che funzionano davvero
di
Ultimo aggiornamento:
9 Tempo di lettura: 9 min
di
Ultimo aggiornamento:
I punti chiave da prendere in considerazione
Nel luglio 2017, la piattaforma di automazione del marketing aziendale Marketo ha smesso di funzionare in tutto il mondo. I moduli per i lead dei clienti hanno smesso di registrare gli invii, i link di tracciamento delle campagne non funzionavano più e le dashboard principali degli utenti si sono bloccate. La causa principale non era né un’intrusione da ransomware né un attacco DDoS (Distributed Denial of Service); si trattava semplicemente di una registrazione annuale non rinnovata per marketo.com. Nel corso degli anni, simili sviste amministrative hanno messo fuori uso piattaforme bancarie, sospeso sistemi di emergenza regionali e fatto sparire dal web importanti franchising sportivi.
Un nome di dominio non viene mai acquistato in modo definitivo, ma viene concesso in locazione per un periodo determinato. Se tale contratto scade senza che se ne accorga nessuno, le conseguenti interruzioni operative e le vulnerabilità di sicurezza si manifestano rapidamente. Questa guida illustra in dettaglio il ciclo di vita tecnico di un dominio scaduto, analizza i motivi per cui i domini scaduti comportano gravi minacce informatiche e descrive sei metodi pratici di monitoraggio che è possibile applicare al proprio portafoglio digitale.
Quando un dominio attivo supera la scadenza del rinnovo senza che sia stato effettuato il pagamento, non viene immediatamente immesso sul mercato pubblico. Passa invece attraverso una sequenza rigorosa di fasi successive alla scadenza. Per i domini di primo livello generici (gTLD) come .com, .org e .net, questo processo è standardizzato ai sensi della Politica di recupero delle registrazioni scadute (ERRP) dell’ICANN.
Il ciclo di vita successivo alla scadenza si articola nelle seguenti fasi distinte:
1. Periodo di grazia per il rinnovo automatico (dal 1° al 45° giorno): il registrar contrassegna il dominio come scaduto e, in genere, sospende il normale instradamento DNS. Durante questo periodo, che in genere dura dai 30 ai 45 giorni a seconda della politica del registrar, il tuo sito web e la tua posta elettronica aziendale smettono di funzionare. Il registrante originario può comunque rinnovare il dominio alle tariffe standard di rinnovo senza alcuna penale.
2. Periodo di grazia per il riscatto (30 giorni): se il periodo di grazia termina senza che sia stato effettuato il rinnovo, il registrar richiede la cancellazione del dominio, attivando il Periodo di grazia per il riscatto (RGP) a livello di registro. Il dominio viene completamente rimosso dal file di zona attivo. Sebbene il proprietario originario possa ancora recuperare il dominio durante questi 30 giorni di calendario, il registrar deve pagare una commissione di recupero al registro, che si traduce in un costo di ripristino che spesso varia tra gli 80 e i 250 dollari, oltre alle normali tariffe di rinnovo.
3. In attesa di cancellazione (5 giorni): se nessuno riscatta il dominio durante il periodo RGP, questo passa allo stato “In attesa di cancellazione” della durata di 5 giorni, non negoziabile. In questa fase, il registro blocca tutte le operazioni. Il dominio non può essere rinnovato, ripristinato, trasferito o modificato da nessuno.
4. Rilascio al pubblico e drop: al termine del quinto giorno di sospensione in vista della cancellazione, il registro reimmette il dominio nel pool pubblico. Esso diventa immediatamente disponibile per chiunque secondo il principio “primo arrivato, primo servito”. Le reti automatizzate di “drop-catching” e i bot per le aste di domini si aggiudicano spesso nomi commercialmente interessanti in una frazione di secondo.
5. Differenze relative ai TLD con codice paese (ccTLD): i domini di primo livello con codice paese (tra cui .de, .uk, .ch e .jp) non rientrano nei mandati ERRP dell’ICANN. Sono gestiti da operatori di registro nazionali indipendenti. Alcuni registri ccTLD non concedono affatto un periodo di tolleranza per il rinnovo automatico, indirizzando i domini non rinnovati direttamente verso procedure formali di transito o cicli di cancellazione rapida.
Perdere il controllo di un dominio comporta conseguenze ben più gravi della semplice perdita di ricavi e dei tempi di inattività del servizio. Nelle mani di operatori malintenzionati, un dominio non rinnovato diventa uno strumento efficace per la ricognizione aziendale e l’ingegneria sociale.
Nel momento in cui un registrar sospende il servizio DNS dopo la scadenza, i server di posta esterni non possono più interrogare i vostri record MX. I messaggi in arrivo da clienti, fornitori e partner strategici vengono respinti con avvisi di mancata consegna. Allo stesso tempo, le e-mail in uscita provenienti dai vostri sistemi non superano controlli di autenticazione fondamentali come SPF, DKIM e DMARC, portando i gateway di destinazione a respingere immediatamente il vostro traffico.
Quando un dominio abbandonato viene acquisito da un malintenzionato, quest’ultimo può sfruttare la reputazione già consolidata del dominio:
Un rischio spesso trascurato riguarda la scadenza dei domini esterni da cui dipende la vostra infrastruttura attiva. Gli ambienti aziendali si collegano spesso a fornitori di software specializzati di terze parti, strumenti di automazione del marketing e provider regionali di hosting cloud.
Se un fornitore terzo lascia scadere il proprio dominio mentre la tua zona DNS mantiene un record CNAME, MX, NS o SPF che punta a quell’indirizzo, ti ritrovi con un record DNS “dangling”. Un malintenzionato può registrare il dominio del fornitore ormai scaduto, appropriarsi dell’endpoint corrispondente e assumere il pieno controllo del tuo sottodominio.
Questo meccanismo consente agli aggressori di aggirare il perimetro di sicurezza tramite forme subdole di dirottamento DNS. L'implementazione di avvisi automatici in caso di dirottamento DNS permette ai team IT di identificare nomi host non collegati e destinazioni CNAME orfane prima che soggetti esterni possano individuarli e sfruttarli.
Per proteggere la propria impronta di dominio sono necessari livelli ridondanti di controllo amministrativo e verifiche tecniche continue. Ecco sei metodi pratici per monitorare il ciclo di vita dei domini in portafogli di qualsiasi dimensione.
I registrar di domini moderni offrono opzioni integrate per il rinnovo automatico, oltre a promemoria automatici via e-mail. In base alle norme dell’ICANN, i registrar devono inviare avvisi di rinnovo circa un mese e una settimana prima della scadenza del dominio, insieme a un avviso di follow-up entro cinque giorni dalla data di scadenza.
Per le verifiche relative a singoli domini o i controlli a campione durante la procedura di onboarding, l’interrogazione dei database dei registri fornisce informazioni attendibili sulle date di scadenza, sui tempi di registrazione e sugli attuali blocchi applicati dai registrar. Mentre le tradizionali interrogazioni WHOIS utilizzano il testo in chiaro sulla porta 43, i registri moderni supportano il Registration Data Access Protocol (RDAP), restituendo dati standardizzati tramite connessioni HTTPS sicure.
I team di sviluppo possono automatizzare il monitoraggio delle scadenze nell'intera infrastruttura creando semplici script da riga di comando pianificati tramite cron o pipeline CI/CD.
Anziché analizzare le risposte testuali non strutturate del WHOIS, gli script moderni interrogano gli endpoint REST pubblici RDAP. RDAP restituisce oggetti JSON puliti e prevedibili che contengono un array di eventi in cui è specificata la data di scadenza della registrazione. Uno script semplice scritto in Python o Bash può analizzare questo timestamp, calcolare i giorni rimanenti e inviare notifiche agli strumenti di comunicazione aziendali come Slack, Microsoft Teams o PagerDuty ogni volta che a un dominio restano meno di 60 giorni di validità.
Le organizzazioni che gestiscono portafogli di grandi dimensioni solitamente utilizzano software specializzati per il monitoraggio di domini o moderne piattaforme di monitoraggio dell'operatività dotate di funzioni integrate di verifica della scadenza. Queste piattaforme interrogano automaticamente gli endpoint dei registri e inoltrano gli avvisi di rinnovo attraverso diversi canali di comunicazione.
La scelta delle migliori soluzioni per la gestione della sicurezza dei domini consente alle organizzazioni di unificare il monitoraggio delle scadenze, le metriche relative al tempo di attività e la governance del portafoglio in un’unica vista operativa.
Le grandi imprese si trovano spesso a dover affrontare il fenomeno della proliferazione dei domini. I team di prodotto creano domini indipendenti per funzionalità specifiche, i team di marketing acquistano URL descrittivi per eventi di breve durata e le filiali regionali registrano ccTLD locali tramite fornitori locali. In assenza di un monitoraggio centralizzato, i domini possono scadere semplicemente perché nessuno sa chi ne sia il titolare.
Comprendere i rischi legati ai vari domini e sottodomini della vostra presenza digitale è fondamentale per evitare che le risorse dimenticate o abbandonate scadano inosservate, aprendo così delle backdoor nella vostra rete aziendale.
Monitorare solo i domini registrati nei tuoi account presso i registrar principali ti espone al rischio di dipendenze esterne. Il tuo ambiente digitale attivo interagisce continuamente con nomi di host esterni tramite alias CNAME, politiche di instradamento delle e-mail e server dei nomi delegati. Quando un partner esterno o un fornitore di servizi di terze parti lascia scadere il proprio dominio, le tue configurazioni attive potrebbero puntare a destinazioni non valide.
Per proteggersi da questa vulnerabilità:
Ciascun approccio di monitoraggio risponde a specifici requisiti organizzativi. Utilizzate questa matrice per valutare i metodi in base ai costi operativi, alla scalabilità e alla copertura.
| Metodo di monitoraggio | Impegno operativo | Adattabile a numerosi ambiti | Rileva la scadenza dei prodotti di terze parti | Ideale per |
|---|---|---|---|---|
| Rinnovo automatico del registrar | Molto basso | Alto | No | Livello di base per tutte le registrazioni di proprietà |
| WHOIS manuale / RDAP | Alto | Molto basso | No | Ispezioni una tantum, verifiche dei fornitori e valutazione preliminare |
| RDAP / Cron con script | Medio (configurazione e manutenzione) | Alto | No | Gruppi di ingegneri con esigenze specifiche in materia di flussi di lavoro |
| Strumenti di monitoraggio dei domini | Basso | Alto | No | Avvisi programmati su Slack, via e-mail e tramite webhook |
| Inventario centralizzato | Medio (trimestrale) | Alto | No | Governance aziendale e consolidamento dei fornitori |
| Monitoraggio DNS e dei collegamenti non risolti | Basso (continuo) | Alto | Sì | Protezione contro le dipendenze interrotte e le acquisizioni |
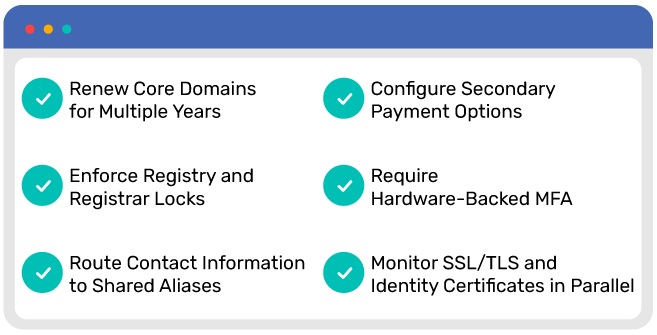
Un approccio resiliente alla gestione dei domini combina un sistema di avvisi automatizzati con rigorosi controlli operativi:
L'adozione di best practice complete in materia di sicurezza DNS garantisce una difesa end-to-end che copre la gestione del ciclo di vita dei domini, la sicurezza dei server dei nomi e gli standard di autenticazione delle e-mail.
È possibile verificare la data di scadenza di qualsiasi dominio eseguendo una query RDAP o WHOIS. Basta utilizzare lo strumento gratuito di ricerca WHOIS di PowerDMARC per visualizzare in pochi secondi le date di scadenza, i tempi di registrazione, i server dei nomi e i codici di stato del registrar attivo.
Quando un dominio raggiunge la data di scadenza, il registrar in genere interrompe la risoluzione DNS. I server di posta in entrata non sono in grado di interrogare i record MX, causando il respingimento dei messaggi in arrivo ai mittenti. Nel frattempo, i messaggi in uscita dai server non superano l’autenticazione SPF, DKIM e DMARC, con conseguenti errori di consegna diffusi su tutti i canali di comunicazione aziendali.
Sì, ma il dominio deve prima completare il proprio ciclo successivo alla scadenza. In base alle politiche standard dell’ICANN relative ai gTLD, un dominio non rinnovato passa attraverso il periodo di grazia per il rinnovo automatico (fino a 45 giorni) e il periodo di grazia di riscatto di 30 giorni prima di entrare in uno stato di “cancellazione in sospeso” della durata di 5 giorni. Una volta che il registro rilascia il dominio, questo entra nel pool pubblico, dove i servizi di recupero dei domini scaduti, gli investitori di domini e gli attori malintenzionati possono registrarlo immediatamente.
Per i domini generici di primo livello come .com, il periodo di grazia per il rinnovo automatico dura solitamente dai 30 ai 45 giorni, seguito da un periodo di grazia obbligatorio di 30 giorni per il riscatto. I domini con codice paese (come .de, .uk o .ch) seguono le politiche dei registri nazionali indipendenti. Alcuni applicano periodi di grazia molto più brevi, mentre altri cancellano i domini non rinnovati senza una fase di riscatto.
Un dominio non rinnovato può causare l'interruzione dei servizi web fondamentali, compromettere le comunicazioni aziendali via e-mail ed esporre il vostro marchio al rischio di furti d'identità. Affidarsi esclusivamente alle e-mail di promemoria automatiche inviate dal registrar comporta un rischio operativo superfluo.
Consolidando il proprio portafoglio di domini in un inventario centralizzato, configurando flussi di lavoro di avviso a più fasi e assicurandosi blocchi pluriennali presso i registrar, è possibile proteggere le proprie risorse web principali dalla scadenza accidentale. Allo stesso tempo, mantenere una visibilità continua sulle configurazioni delle zone DNS garantisce che i servizi esterni scaduti non diventino mai una porta aperta per gli aggressori.
Verifica oggi stesso lo stato di registrazione del tuo dominio e scopri come PowerDMARC può aiutare il tuo team a monitorare le variazioni nella configurazione DNS, identificare le dipendenze non risolte e rafforzare la sicurezza complessiva del tuo dominio, prenotando una demo gratuita.