Lista kontrolna administratora IT dotycząca reagowania na incydent związany z przejęciem firmowej poczty elektronicznej
przez
Ostatnia aktualizacja:
6 czas czytania: 2 minuty

przez
Ostatnia aktualizacja:
Kluczowe wnioski
Atak typu „Business Email Compromise” (BEC) to nie tylko problem związany z filtrowaniem wiadomości e-mail. Gdy atakujący uzyska dostęp do legalnej skrzynki pocztowej, atak typu BEC może rozwinąć się wewnątrz Twojej własnej organizacji. Atakujący mogą wykorzystać istniejące rozmowy, kontakty, informacje o płatnościach, kalendarze, pliki i procesy wewnętrzne, aby oszukańcze działania wyglądały na rutynowe.
To zmienia zakres obowiązków administratorów IT. Skuteczna reakcja na atak typu „business email compromise” musi obejmować naruszoną tożsamość, skrzynkę pocztową, powiązane urządzenia końcowe, infrastrukturę pocztową, procesy finansowe oraz dowody niezbędne do ustalenia, co się wydarzyło. Pierwszym celem jest powstrzymanie ataku. Drugim – ustalenie, jak daleko zaszedł atakujący.
Centralna warstwa operacyjna IT ułatwia koordynację działań. Oprogramowanie do zarządzania IT może pomóc administratorom w śledzeniu urządzeń, użytkowników, oprogramowania, zmian konfiguracyjnych oraz działań naprawczych z poziomu wspólnego widoku operacyjnego. Nie zastępuje ono zabezpieczeń poczty elektronicznej, ale zapewnia przydatny kontekst, gdy incydent wykracza poza granice pojedynczej skrzynki pocztowej.
W momencie pojawienia się podejrzeń o atak typu BEC należy niezwłocznie utworzyć zgłoszenie i wyznaczyć jedną osobę odpowiedzialną za działania techniczne. Następnie należy sporządzić oś czasu obejmującą pierwszą podejrzaną wiadomość, podejrzany dostęp do konta, zmiany hasła lub uwierzytelniania wieloskładnikowego (MFA), zmiany reguł skrzynki pocztowej, wiadomości wychodzące oraz wszelkie działania finansowe.
Należy unikać wprowadzania zmian, które niszczą przydatne dowody, zanim zostanie udokumentowane wstępne dochodzenie. Jednocześnie troska o zabezpieczenie dowodów nie powinna nigdy pozostawiać sprawcy ataku aktywnego dostępu do systemu. Reakcja musi zapewniać równowagę między tymi dwoma aspektami.
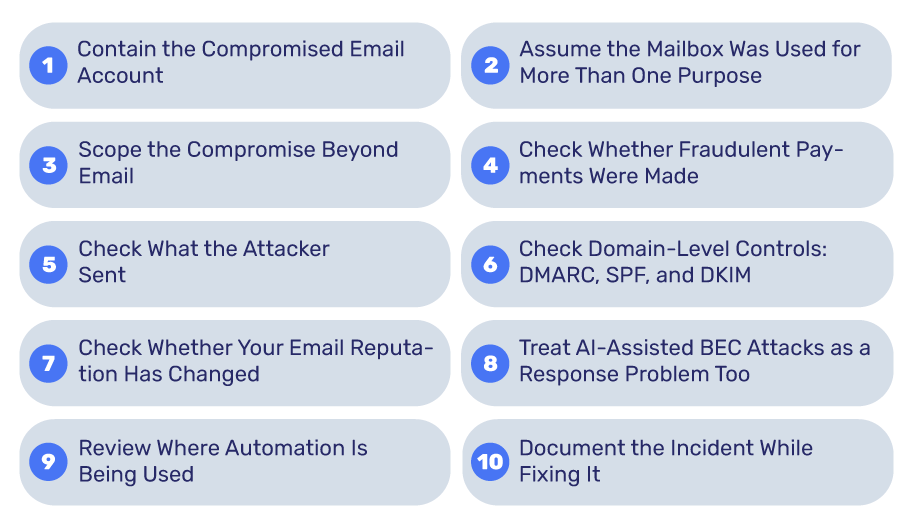
Najważniejszym priorytetem technicznym jest uniemożliwienie atakującemu dalszego korzystania z konta. Twoja lista zadań do natychmiastowego wykonania powinna obejmować:
Na szczególną uwagę zasługują reguły dotyczące skrzynek pocztowych. Osoba atakująca może utworzyć reguły, które automatycznie przekazują wybrane wiadomości, ukrywają alerty bezpieczeństwa lub usuwają komunikaty, które mogłyby ujawnić włamanie.
Zhakowanej skrzynki pocztowej nie należy traktować jako odosobnionego problemu związanego z danymi uwierzytelniającymi.
Osoby atakujące mogą przeszukiwać archiwalne wiadomości w poszukiwaniu faktur, danych dostawców, nazwisk członków kierownictwa, informacji dotyczących płatności, szczegółów umów, danych klientów lub linków uwierzytelniających. Mogą również śledzić rozmowy przed wysłaniem fałszywego żądania, tak aby wiadomość naturalnie wpisała się w istniejącą relację biznesową.
Sprawdź skrzynkę pocztową pod kątem oznak działań zwiadowczych oraz oczywistych oszustw. Zwróć uwagę na nietypowe logowania, nowe reguły przekierowywania, usunięte rozmowy, podejrzane wysłane wiadomości oraz zmiany w ustawieniach konta.
W miarę możliwości sporządź oś czasu. Kiedy miało miejsce podejrzane logowanie? Kiedy wysłano pierwszą fałszywą wiadomość? Czy ustawienia skrzynki pocztowej uległy zmianie przed tym zdarzeniem, czy po nim? Te szczegóły pomagają odróżnić początkowy dostęp od późniejszych działań.
Jednym z najważniejszych rozróżnień w reagowaniu na ataki typu BEC jest rozróżnienie między włamaniem do skrzynki pocztowej a naruszeniem tożsamości.
Jeśli osoba atakująca uzyskała prawidłowe dane uwierzytelniające, inne systemy również mogły zostać narażone na zagrożenie. Należy sprawdzić, czy dane konto zapewnia dostęp do pamięci w chmurze, platform do współpracy, systemów zdalnego zarządzania, aplikacji finansowych, platform CRM, menedżerów haseł lub dokumentacji wewnętrznej.
Należy również zbadać urządzenie poszkodowanego pracownika. Strona phishingowa mogła przechwycić dane uwierzytelniające bez naruszenia bezpieczeństwa urządzenia końcowego, natomiast obecność złośliwego oprogramowania lub programu wykradającego dane wskazuje na poważniejszy problem.
Właśnie w tym momencie dane dotyczące punktów końcowych i administracji IT nabierają znaczenia. Nie chodzi tylko o pytanie: „Czy ta skrzynka pocztowa została przejęta?”, ale także: „Do jakich jeszcze zasobów mogła uzyskać dostęp ta tożsamość?”.
BEC często ma charakter finansowy, dlatego działy finansów i IT powinny współpracować, zamiast traktować ten incydent jako problem czysto techniczny.
Porównaj ostatnie prośby o płatność z danymi dostawców z codziennej działalności. Zwróć szczególną uwagę na:
Najbezpieczniejszą metodą weryfikacji jest osobny, zaufany kanał komunikacji. Potwierdź nowy numer konta bankowego, korzystając z ustalonych danych kontaktowych, a nigdy poprzez odpowiedź na wiadomość e-mail, w której poproszono o zmianę.
Po opanowaniu sytuacji należy ustalić, czy zhakowane konto zostało wykorzystane do nawiązania kontaktu z klientami, dostawcami, pracownikami lub kadrą kierowniczą.
Należy przejrzeć zapisy wysłanych wiadomości oraz, w miarę możliwości, ślady komunikacji. Należy zidentyfikować wiadomości zawierające instrukcje dotyczące płatności, linki do resetowania hasła, złośliwe załączniki, prośby o podanie poufnych informacji lub zmiany w ustalonych procedurach.
Należy szybko ostrzec odbiorców, zwłaszcza jeśli mogliby wykonać polecenie wydane przez atakującego. Wiadomość wysłana z prawdziwej firmowej skrzynki pocztowej wydaje się znacznie bardziej wiarygodna niż zwykły e-mail phishingowy, zwłaszcza gdy stanowi kontynuację istniejącej rozmowy.
Nie należy zakładać, że usunięcie fałszywej wiadomości ze skrzynki nadawcy oznacza zakończenie incydentu. Odbiorcy mogli już ją otworzyć, przesłać dalej lub podjąć na jej podstawie jakieś działania.
DMARC, SPF i DKIM to ważne mechanizmy zabezpieczające przed atakami typu BEC, jednak administratorzy IT muszą zrozumieć, co każdy z nich może osiągnąć, a czego nie.
DMARC zapewnia ramy polityki dotyczące postępowania z wiadomościami, które nie przeszły uwierzytelnienia, oferując opcje ich monitorowania, poddania kwarantannie lub odrzucenia. Twoja polityka DMARC stanowi zatem ważny element ochrony Twojej domeny przed spoofingiem.
Nie powstrzymuje to jednak automatycznie atakującego, który wysyła wiadomość z faktycznie przejętej skrzynki pocztowej. Jeśli przestępca zaloguje się na legalne konto i wyśle wiadomość za pośrednictwem autoryzowanej usługi pocztowej, wiadomość ta nadal może przejść proces uwierzytelniania w normalny sposób.
Po wystąpieniu incydentu należy sprawdzić konfigurację SPF, DKIM i DMARC oraz upewnić się, że wszystkie legalne usługi wysyłające są prawidłowo uwzględnione. Celem jest ograniczenie przypadków podszywania się pod domenę, przy jednoczesnym oddzielnym zajęciu się problemem przejęcia kontroli nad kontem.
Włamanie na konto może spowodować kolejny problem, jeśli osoby atakujące wykorzystają je do wysyłania dużej liczby złośliwych lub niechcianych wiadomości e-mail.
Recenzja list blokujących, wskaźniki odrzuceń, skargi dotyczące spamu oraz inne wskaźniki reputacji nadawcy. Monitorowanie pozwala ustalić, czy dany incydent wpłynął na możliwość dostarczania prawidłowej poczty. Dedykowana usługa oceny reputacji e-mailowej może zapewnić dodatkowy wgląd w reputację domeny i adresu IP w trakcie tego procesu.
Ma to znaczenie, ponieważ odzyskanie kontroli nad skrzynką pocztową niekoniecznie cofa wszystkie skutki ataku. Inne systemy pocztowe mogły już zareagować na ruch generowany podczas włamania.
Podstawowy cel BEC nie uległ zmianie, zmieniła się natomiast jakość podszywania się pod inne osoby.
W najnowszej analizie magazynu „Forbes” opisano, w jaki sposób cyberprzestępcy łączą pozyskane informacje o organizacjach z komunikatami generowanymi przez sztuczną inteligencję, klonowaniem głosu oraz technologią deepfake, aby nadać fałszywym żądaniom bardziej przekonujący charakter. W artykule odnotowano również znaczny wzrost zgłoszonych strat związanych z oszustwami typu BEC w Stanach Zjednoczonych w latach 2021–2025. Oszustwa wykorzystujące sztuczną inteligencję sprawiają, że niektóre tradycyjne sygnały ostrzegawcze stają się mniej wiarygodne.
Błędy gramatyczne lub ewidentnie szablonowa treść wiadomości nie mogą już być traktowane jako główne wskaźniki oszustwa. Kontrole uwierzytelniające, zasady dotyczące transakcji oraz niezależna weryfikacja zyskują na znaczeniu, gdy sama wiadomość wydaje się przekonująca.
Te same organizacje, które borykają się z coraz bardziej wyrafinowanymi atakami typu BEC, wprowadzają również większą automatyzację do swoich operacji informatycznych.
Najnowsze doniesienia dotyczące brytyjskich przedsiębiorstw wskazują na rosnące wykorzystanie sztucznej inteligencji w zarządzaniu IT, w tym na zautomatyzowaną obsługę rutynowych zadań związanych z obsługą i infrastrukturą. Sztuczna inteligencja w IT rodzi również pytanie, w jakim stopniu organizacje powinny zachować kontrolę w miarę jak zautomatyzowane systemy przejmują coraz większą odpowiedzialność.
Ma to znaczenie podczas reagowania na incydenty. Zautomatyzowane systemy potrafią szybko wykrywać podejrzaną aktywność, gromadzić dane dziennika, blokować konta lub uruchamiać procedury, jednak ich uprawnienia muszą podlegać ścisłej kontroli.
Badania nad bezpieczeństwem w zakresie procesy oparte na sztucznej inteligencji również wskazują na zagrożenia wynikające z przyznania systemom autonomicznym uprzywilejowanego dostępu do infrastruktury przedsiębiorstwa. Środowisko reagowania na incydenty nie stanowi tu wyjątku.
Należy sprawdzić, które systemy zautomatyzowane miały stały dostęp do naruszonej tożsamości, oraz upewnić się, że zakres ich uprawnień był na tyle wąski, aby ograniczyć zasięg skutków incydentu.
Ten etap jest często pomijany. Należy spisać przebieg wydarzeń, póki dowody są jeszcze dostępne.
Należy zarejestrować wskaźnik początkowy, konta, których dotyczy problem, podejrzane adresy IP, zmiany w regułach skrzynek pocztowych, zdarzenia związane z uwierzytelnianiem, fałszywe wiadomości, próby dokonania płatności, działania zapobiegawcze, resetowanie danych uwierzytelniających, sprawdzone systemy oraz wysłane powiadomienia. Pozwala to stworzyć dokumentację techniczną na potrzeby przyszłych dochodzeń i pomaga zidentyfikować, gdzie zawiodły mechanizmy kontroli.
Końcowy przegląd powinien udzielić odpowiedzi na kilka praktycznych pytań:
Najskuteczniejsza reakcja na atak typu BEC ma miejsce wtedy, gdy traktuje się go jednocześnie jako incydent związany z tożsamością, infrastrukturą, finansami i komunikacją. Należy ograniczyć dostęp do konta, uniemożliwić atakowi dalsze działanie, określić zakres dostępu, zabezpieczyć procesy finansowe, dokonać przeglądu mechanizmów kontroli w domenie, zabezpieczyć dowody oraz zweryfikować ważne instrukcje za pośrednictwem kanału, nad którym zainfekowana skrzynka pocztowa nie ma kontroli.
Jaki jest pierwszy krok w reagowaniu na atak typu „business email compromise”?
Ogranicz dostęp do zhakowanego konta. Ogranicz uprawnienia, anuluj aktywne sesje i odśwież tokeny, a następnie zresetuj hasło i usuń wszelkie nieznane metody uwierzytelniania wieloskładnikowego (MFA), zezwolenia OAuth oraz reguły skrzynki odbiorczej.
Czy DMARC zapobiega atakom typu BEC?
DMARC zapobiega podszywaniu się pod Twoją domenę przez atakujących, ale nie jest w stanie powstrzymać wiadomości wysyłanych z faktycznie przejętej skrzynki pocztowej, ponieważ wiadomości te przechodzą proces uwierzytelniania. Przejęcie konta wymaga również środków kontroli na poziomie tożsamości.
Czy zmiana hasła wystarczy po włamaniu na konto e-mailowe?
Nie. Osoby atakujące mogą zachować dostęp poprzez aktywne sesje, tokeny odświeżające, zgodę aplikacji OAuth, dodane metody uwierzytelniania wieloskładnikowego (MFA) oraz reguły przekierowania. Należy cofnąć wszystkie te elementy wraz z resetowaniem hasła.