
Raport dotyczący wdrażania standardów DMARC i MTA-STS w Rwandzie – 2026 r.

Znajdując się w czołówce transformacji cyfrowej i programu inteligentnego zarządzania w Afryce Wschodniej, rwandyjskie podmioty publiczne, instytucje finansowe i przedsiębiorcy muszą radzić sobie z coraz bardziej nieprzyjaznym środowiskiem zagrożeń, charakteryzującym się wyrafinowanymi atakami typu Business Email Compromise (BEC), phishingiem finansowym w sieciach komórkowych oraz podszywaniem się pod kadrę kierowniczą. Pod nadzorem regulacyjnym Krajowego Urzędu ds. Cyberbezpieczeństwa (NCSA) oraz w ramach egzekwowania minimalnych standardów cyberbezpieczeństwa dla dostawców usług kluczowych, Minimalne standardy cyberbezpieczeństwa dla sektora finansowegooraz ustawy nr 058/2021 o ochronie danych osobowych i prywatności, budowanie zaufania instytucjonalnego do komunikacji elektronicznej stanowi kluczowe zadanie operacyjne. Zatrzymywanie się na pośrednich etapach wdrażania naraża krytyczną komunikację na ryzyko kradzieży danych uwierzytelniających, podczas gdy niezaszyfrowane ścieżki SMTP narażają poufny ruch na podsłuch, co grozi surowymi sankcjami za nieprzestrzeganie przepisów oraz automatycznym filtrowaniem przez globalne bramy odbiorcze.
W skrócie: najważniejsze ustalenia dotyczące całej Rwandy

Nasza kompleksowa analiza sytuacji w sektorze cyfrowym w Rwandzie ujawnia zarówno wyraźne atuty operacyjne, jak i konkretne luki w procedurach:

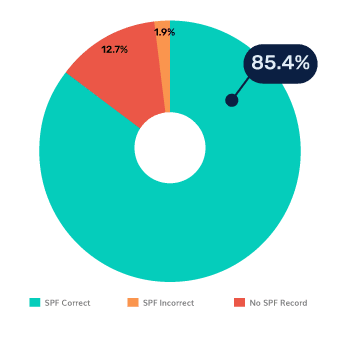
Rwanda-SPF

Fundacja Strong SPF (85,4% poprawnych odpowiedzi): Organizacje z Rwandy wykazują się solidną dyscypliną w zakresie sprawozdawczości, przy czym 85,4% z ocenionych domen posiada ważne i poprawne pod względem składniowym konfiguracje SPF. Tylko 1,9% wykazuje błędy konfiguracyjne, choć 12,7% nadal całkowicie pomija rekordy SPF.

Rwanda – DMARC

Płaskowyż kwarantanny (35,7% przy p = kwarantanna): W przeciwieństwie do globalnych trendów, w których dominuje monitorowanie pasywne, w Rwandzie obserwuje się dużą koncentrację domen zawieszonych na skutek tymczasowych przepisów egzekucyjnych. Podczas gdy trzy czwarte (75,0%) domen publikuje rekord DMARC, 35,7% znajduje się w stanie p=kwarantanna, a 30,5% pozostaje pod bierną obserwacją (p = brak). Tylko 8,5% stosuje rygorystyczne, ochronne p=odrzuca politykę, podczas gdy 25,0% całkowicie rezygnuje z DMARC.

Rwanda-MTA-STS

Całkowity brak szyfrowania podczas przesyłania (0,0% wdrożenia standardu MTA-STS): Kwestia bezpieczeństwa transmisji danych przez agenta transferu poczty pozostaje całkowicie pominięta w całym kraju. Absolutny 100,0% analizowanych domen z Rwandy nie posiada ważnych rekordów MTA-STS, co sprawia, że wymiana wiadomości e-mail między serwerami opiera się wyłącznie na sporadycznie stosowanym protokole STARTTLS i jest narażona na ataki typu „man-in-the-middle” (MiTM) polegające na obniżeniu poziomu szyfrowania do tekstu jawnego.

Rwanda – DNSSEC

Ograniczone wzmocnienie bezpieczeństwa routingu DNSSEC (włączone w 2,3% przypadków): Uwierzytelnianie kryptograficzne DNS praktycznie nie występuje w obrębie domeny Rwandy. Krytyczne 97,7% domen nie posiada podpisów DNSSEC , co naraża ścieżki rozpoznawania domen na ataki typu „cache poisoning”, spoofing oraz nieautoryzowane przekierowanie ruchu.

Analiza sektorowa

1. Usługi finansowe (bankowość): wysoki poziom zabezpieczeń polityk przy zerowym wzmocnieniu zabezpieczeń tranzytowych

Instytucje bankowości komercyjnej, podlegające rygorystycznemu nadzorowi zgodnie z minimalnymi standardami cyberbezpieczeństwa NCSA dla sektora finansowego oraz wytycznymi Narodowego Banku Rwandy (BNR), odgrywają wiodącą rolę w zakresie zabezpieczeń komercyjnych, choć pełne egzekwowanie tych standardów oraz bezpieczeństwo transportu nadal pozostają w tyle.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 90,0% poprawnych wyników (10,0% brak danych)
Polityka odrzucania DMARC 10,0% (p = hipoteza zerowa odrzucona)
Zasady DMARC 50,0% Kwarantanna, 10,0% Brak
Luka w DMARC 30,0% brakujących wpisów
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 0,0% Włączone (100,0% Wyłączone)
Bankowość – SPF – Wdrożenie — Rwanda

Ujawnienie luki w zabezpieczeniach

Banki komercyjne osiągają łączny wskaźnik egzekucji wynoszący 60,0%, co wynika z przeważającego wskaźnika 50,0% w p=kwarantanna. Jednak przy 30,0% pominięciem DMARC i jedynie 10,0% przy p=reject, sfałszowane wiadomości finansowe nadal mogą ominąć filtry ochronne. Ponadto całkowite pominięcie MTA-STS (0,0%) oraz DNSSEC (0,0%) naraża komunikację międzybankową, autoryzacje przelewów oraz wyciągi klientów na podsłuch sieciowy i fałszowanie domen.

Strategia PowerDMARC

PowerDMARC umożliwia bankom komercyjnym przejście z trybu kwarantanny do pełnego p=odrzucenie przy wdrażaniu automatycznego hostowanych usług telemetrycznych MTA-STS oraz telemetrii TLS-RPT, spełniając wymogi kontroli NCSA bez zakłócania powiadomień o transakcjach.

2. Opieka zdrowotna: zdecydowane stanowisko w sprawie kwarantanny i zerowa liczba odmów

Infrastruktura sektora opieki zdrowotnej w Rwandzie, zarządzająca wrażliwymi elektronicznymi danymi medycznymi oraz danymi z regionalnych placówek medycznych, wykazuje znaczne zaangażowanie w realizację zasad kwarantanny, ale całkowity brak aktywnego sprzeciwu.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 91,1% poprawnych wyników (8,9% brak danych)
Polityka odrzucania DMARC 0,0% (p = hipoteza odrzucona)
Zasady DMARC 60,0% kwarantanna, 11,1% brak
Luka w DMARC 26,7% brakujących wpisów, 2,2% błędnych
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 0,0% Włączone (100,0% Wyłączone)
Wdrożenie standardu DMARC w Rwandzie

Ujawnienie luki w zabezpieczeniach

W sektorze opieki zdrowotnej odnotowano najwyższy odsetek przypadków poddanych kwarantannie w całym kraju, wynoszący 60,0%, przy 91,1% dokładności SPF. Jednak przy 0,0% aktywnych odrzuceń (p=odrzucenie), sfałszowane zgłoszenia kliniczne są jedynie oznaczane, a nie całkowicie blokowane. Sytuację pogarsza 0,0% MTA-STS oraz 0,0% DNSSEC, laboratoria medyczne i portale opieki zdrowotnej pozostają narażone na przechwytywanie danych pacjentów oraz nieautoryzowaną komunikację podszywającą się pod inne podmioty zgodnie z ustawą nr 058/2021.

Strategia PowerDMARC

Pomagamy podmiotom świadczącym usługi opieki zdrowotnej w przeprowadzeniu uporządkowanego procesu transformacji mającego na celu wyeliminowanie „płaskiej krzywej kwarantanny”, wdrażając mechanizm wymuszonego odrzucania oraz automatyczne szyfrowanie danych przesyłanych w sieci, aby chronić poufność danych pacjentów oraz sieci opieki zdrowotnej.

3. Sektor publiczny (administracja rządowa): Prawie powszechne wdrożenie protokołu DMARC utknęło w martwym punkcie w okresie kwarantanny

Rwandyjskie ministerstwa i agencje administracyjne charakteryzują się wyjątkowo niskim odsetkiem brakujących danych, co odzwierciedla skuteczną koordynację na szczeblu centralnym ze strony NCSA i RISA, jednak nadal opierają się na przepisach dotyczących kwarantanny pośredniej.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 94,3% poprawnych wyników (2,9% błędnych, 2,8% brak danych)
Polityka odrzucania DMARC 1,4% (p = hipoteza odrzucona)
Zasady DMARC 61,4% – kwarantanna, 34,3% – brak
Luka w DMARC 2,9% brakujących danych (lider w skali kraju)
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 0,0% Włączone (100,0% Wyłączone)
Rząd – MTA – STS – Wdrożenie — Rwanda

Ujawnienie luki w zabezpieczeniach

Podmioty sektora publicznego osiągają najniższy w kraju wskaźnik pominięć DMARC, wynoszący zaledwie 2,9% nie posiadały odpowiedniego wpisu. Niezwykłe 61,4% wdrożono p=kwarantannę wraz z 34,3% w p=brak. Niemniej jednak, przy zaledwie 1,4% osiągając p=reject oraz przy zerowym wdrożeniu protokołów DNSSEC lub MTA-STS, portale publiczne pozostają narażone na podszywanie się pod osoby prywatne, oszustwa związane z zezwoleniami oraz przechwytywanie połączeń w wyniku obniżenia poziomu zabezpieczeń SMTP.

Strategia PowerDMARC

Nasz portal wielodostępny dla DMARC dla administracji publicznej zapewnia administratorom IT w administracji publicznej scentralizowany wgląd, umożliwiający przeniesienie subdomen departamentów z kwarantanny do trybu ścisłego p=reject .

4. Edukacja: Lider branży w zakresie zabezpieczania przed atakami typu „rejection”, pomimo luki w zabezpieczeniach SPF

Rwandyjskie uczelnie wyższe i instytucje badawcze charakteryzują się wyjątkową dwoistością: z jednej strony przodują w kraju pod względem rygorystycznego egzekwowania standardu DMARC, z drugiej zaś borykają się z problemami związanymi z wdrożeniem podstawowego mechanizmu SPF.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 52,7% poprawnych odpowiedzi (1,8% błędnych, 45,5% brak danych)
Polityka odrzucania DMARC 32,7% (lider w skali kraju)
Zasady DMARC 30,9% – kwarantanna, 18,2% – brak
Luka w DMARC 18,2% brakujących wpisów
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 3,6% włączone (96,4% wyłączone)
Edukacja – Wdrażanie protokołu DNSSEC — Rwanda

Ujawnienie luki w zabezpieczeniach

Instytucja edukacyjna zajmuje pierwsze miejsce w kraju pod względem liczby aktywnych odrzuceń DMARC, z wynikiem 32,7% stosując p=reject oraz 30,9% stosowanie p=kwarantanna (łącznie 63,6% wskaźnik egzekwowania). Jednak 45,5% domen akademickich całkowicie nie posiada rekordów SPF, co prowadzi do tego, że legalna korespondencja uniwersytecka jest oznaczana jako podejrzana lub odrzucana przez zewnętrznych dostawców skrzynek pocztowych.

Strategia PowerDMARC

Niezależne narzędzia akademickie i zewnętrzne platformy badawcze często powodują niepowodzenia w walidacji SPF. PowerDMARC rozwiązuje problem wyczerpania limitów wyszukiwania SPF za pomocą funkcji PowerSPF , łącząc pełne egzekwowanie zasad z gwarantowaną dostawą wiadomości wychodzących.

5. Energia: dyscyplina związana z wysokim SPF równoważona przez bierną obserwację

Krajowa sieć energetyczna Rwandy oraz dostawcy usług energetycznych prowadzą rzetelne, podstawowe rejestry nadawców, jednak w zakresie uwierzytelniania międzydomenowego wykazują duże uzależnienie od monitorowania pasywnego.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 97,0% poprawnych wyników (lider w skali kraju, 1,5% błędnych wyników, 1,5% brak danych)
Polityka odrzucania DMARC 3,0% (p = hipoteza odrzucona)
Zasady DMARC 15,1% – kwarantanna, 45,5% – brak
Luka w DMARC 36,4% brakujących wpisów
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 3,0% włączone (97,0% wyłączone)
Wdrożenie programu Energy-SPF — Rwanda

Ujawnienie luki w zabezpieczeniach

Podczas gdy dostawcy energii osiągają czołową pozycję w kraju pod względem ważności certyfikatów SPF (97,0%), to ponad 45% domen pozostaje w fazie biernej obserwacji (p=brak), a 36,4% całkowicie pomija DMARC. Przy zaledwie 3,0% przy p=reject oraz przy braku szyfrowania tranzytowego (0,0% MTA-STS), łańcuchy dostaw mediów oraz korespondencja dotycząca utrzymania inteligentnych sieci energetycznych pozostają narażone na ukierunkowane oszustwa polegające na podszywaniu się pod kadrę kierowniczą oraz oszustwa związane z przelewami bankowymi.

Strategia PowerDMARC

PowerDMARC umożliwia operatorom kluczowej infrastruktury użyteczności publicznej spełnienie wymagań NCSA dotyczących dostawców usług podstawowych poprzez zabezpieczenie domen za pomocą hostowanego serwera MTA-STS oraz automatycznego dostosowywania zasad DMARC.

6. Media: Poważny błąd DMARC „Void” i brak aktywnej ochrony

Rwandyjscy nadawcy wiadomości, czasopisma internetowe i serwisy informacyjne wywierają znaczący wpływ na społeczeństwo, a mimo to charakteryzują się niepokojącym brakiem zabezpieczeń poczty elektronicznej.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 72,2% poprawnych odpowiedzi (11,1% błędnych, 16,7% brak danych)
Polityka odrzucania DMARC 0,0% (p = hipoteza odrzucona)
Zasady DMARC 16,7% – kwarantanna, 33,3% – brak
Luka w DMARC 50,0% Brak danych
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 0,0% Włączone (100,0% Wyłączone)
Wdrażanie standardu Media-DMARC — Rwanda

Ujawnienie luki w zabezpieczeniach

Połowa (50,0%) organizacji medialnych nie publikuje żadnego rekordu DMARC, a aktywne odrzucanie jest całkowicie nieobecne (0,0%). W połączeniu z 11,1% wskaźnikiem błędów składniowych SPF oraz 0,0% wskaźnikiem wdrożenia MTA-STS , zespoły redakcyjne i portale wydawnicze są bezbronne wobec podszywania się pod marki, rozpowszechniania fałszywych informacji prasowych oraz kradzieży danych uwierzytelniających.

Strategia PowerDMARC

Wdrożenie wymuszonego protokołu DMARC wraz z wskaźnikami identyfikacji wiadomości (BIMI) pozwala renomowanym mediom wyświetlać zweryfikowane logo marki nadawcy w skrzynkach odbiorczych subskrybentów, skutecznie zapobiegając wysyłaniu fałszywych wiadomości.

7. Telekomunikacja: doskonała dokładność SPF i wiodący poziom bezpieczeństwa DNSSEC

Operatorzy telekomunikacyjni i dostawcy usług internetowych zarządzają sieciami cyfrowymi o dużej przepustowości, wykazując się nienaganną podstawową higieną SPF i przodując we wdrażaniu protokołu DNSSEC, choć kwestia bezpieczeństwa transportu pozostaje nadal nierozwiązana.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 100,0% poprawnych odpowiedzi (lider branży)
Polityka odrzucania DMARC 16,6% (p = hipoteza odrzucona)
Zasady DMARC 0,0% Kwarantanna, 41,7% Brak
Luka w DMARC 41,7% brakujących wpisów
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 16,7% osób pełnosprawnych (lider krajowy, 83,3% osób niepełnosprawnych)
Telekomunikacja – MTA-STS – Wdrożenie — Rwanda

Ujawnienie luki w zabezpieczeniach

Operatorzy telekomunikacyjni osiągają bezbłędny 100,0% wskaźnik poprawności SPF i przodują w kraju pod względem wdrażania protokołu DNSSEC (16,7%). Jednak w sektorze tym obserwuje się spolaryzowane podejście do DMARC: podczas gdy 16,6% stosuje p=reject, 41,7% pozostać w trybie pasywnym p = brak obserwacji, a 41,7% nie publikuje żadnych danych. Bez MTA-STS (0,0%) bramy komunikacyjne operatorów i automatyczne powiadomienia o rozliczeniach dla klientów pozostają narażone na manipulacje podczas przesyłania.

Strategia PowerDMARC

PowerDMARC zapewnia operatorom telekomunikacyjnym szczegółowe raporty oraz automatyczne egzekwowanie zasad, eliminując zagrożenia związane z fałszowaniem adresów w subdomenach operatorów bez wpływu na wydajność routingu wiadomości.

8. Transport i logistyka: solidny poziom bazowy SPF w połączeniu z ryzykiem związanym z przechwyceniem przesyłek

Transport transgraniczny, logistyka regionalna oraz agencje tranzytowe wspierają integrację handlową Rwandy, charakteryzując się niezawodnymi podstawowymi konfiguracjami SPF, ale też znaczącymi lukami w egzekwowaniu przepisów.

Wskaźnik protokołu Aktualny stan
Dokładność SPF 90,6% poprawnych wyników (9,4% brak danych)
Polityka odrzucania DMARC 6,3% (p = hipoteza odrzucona)
Zasady DMARC 15,6% – kwarantanna, 40,6% – brak
Luka w DMARC 37,5% brakujących wpisów
Przyjęcie MTA-STS 0,0% zabezpieczone (100,0% niezabezpieczone)
Przyjęcie DNSSEC 3,1% włączone (96,9% wyłączone)
Wdrożenie standardu DMARC w Rwandzie

Ujawnienie luki w zabezpieczeniach

Operatorzy logistyczni wykazują umiarkowany 21,9% łączny wskaźnik egzekwowania przepisów (p = odrzucenie na poziomie 6,3% oraz p = kwarantanna przy 15,6%), podczas gdy 40,6% pozostaje na poziomie p=brak oraz 37,5% pomija DMARC. W połączeniu z 0,0% wskaźnikiem wdrożenia MTA-STS, faktury w handlu transgranicznym, zawiadomienia o wysyłce i dokumenty celne pozostają narażone na nieuprawnione przekierowanie oraz podsłuch typu „man-in-the-middle”.

Strategia PowerDMARC

Zabezpieczamy kanały komunikacji logistycznej dzięki automatycznemu egzekwowaniu protokołu TLS oraz telemetrii awarii w czasie rzeczywistym za pośrednictwem MTA-STS, chroniąc dokumentację handlową i wymianę danych rozliczeniowych.

Wdrażanie protokołu DMARC na poziomie sektorowym w Rwandzie

% Wskaźnik wdrożenia DMARC – Rwanda

%-Wdrażanie DMARC-a

Rwanda wykazuje wysoki poziom podstawowego bezpieczeństwa poczty elektronicznej w kluczowych sektorach, na czele z rządem, gdzie 97,1% domen wdrożyło zasady DMARC, a 62,8% aktywnie egzekwuje ochronę (⁠p=kwarantanna⁠ na poziomie 61,4% oraz ⁠p=odrzucenie⁠ na poziomie 1,4%). Najwyższy wskaźnik ścisłej ochrony odnotowano w sektorze edukacji, gdzie 32,7% stosuje ⁠p=odrzucenie⁠, natomiast sektory opieki zdrowotnej i bankowości utrzymują łącznie wysoki poziom wdrożenia na poziomie 60,0% (⁠p=kwarantanna⁠ + ⁠p=odrzucenie⁠). Natomiast sektor mediów pozostaje w tyle – 50,0% domen nie posiada żadnego rekordu DMARC, a tuż za nim plasuje się sektor telekomunikacyjny z wynikiem 41,7%. W sektorach energetycznym, transportowym i telekomunikacyjnym główna luka wynika z faktu, że właściciele domen pozostają w trybie monitorowania (⁠p=brak⁠), co stanowi kluczową okazję do przekształcenia istniejących rekordów w aktywne polityki odrzucania.

Dogłębna analiza: cztery systemowe luki w zabezpieczeniach domen rwandyjskich

1. Pułapka kwarantanny: nadmierne poleganie na filtrowaniu pośrednim

Cechą charakterystyczną strategii Rwandy w zakresie dziedzin jest znaczna koncentracja dziedzin, których rozwój utknął na etapie p=kwarantanna (35,7% w skali kraju, w tym 61,4% w sektorze rządowym, 60,0% w służbie zdrowiaoraz 50,0% w sektorze bankowym). Chociaż kwarantanna przekierowuje fałszywe wiadomości do folderów spamu, nie udaje jej się całkowicie powstrzymać wiadomości wysyłanych pod fałszywym adresem, co powoduje zapełnianie skrzynek spamowych użytkowników i naraża reputację domen na ryzyko.

Spostrzeżenia ekspertów:

„Kwarantanna jest niezbędnym stanem przejściowym, a nie stałym środkiem ochronnym. Pozostawanie w stanie p=kwarantanna nadal pozwala nieautoryzowanym wiadomościom e-mail przedostawać się na serwery odbiorcze. Pełna ochrona przed podszywaniem się pod markę wymaga przejścia do rygorystycznego stosowania stanu p=odrzucenie”.

Wdrożenie standardu DMARC w Rwandzie

Maitham Al Lawati, dyrektor generalny, PowerDMARC

Spostrzeżenia ekspertów:

„Działanie bez protokołu MTA-STS naraża nowoczesne kanały komunikacyjne na poważne zagrożenie. W przypadku braku wymuszonego stosowania protokołu MTA-STS osoba złośliwa znajdująca się na trasie tranzytowej może obniżyć poziom bezpieczeństwa połączeń do postaci zwykłego tekstu. Wymuszone szyfrowanie transportowe jest warunkiem bezwzględnym dla zachowania prywatności danych zgodnie z ustawą nr 058/2021”.

Wdrożenie standardu DMARC w Rwandzie

Yunes Tarada, kierownik ds. świadczenia usług, PowerDMARC

2. Ogólnokrajowa luka w zabezpieczeniach protokołu MTA-STS: powszechne narażenie na przesyłanie danych w postaci zwykłego tekstu

Z 0,0% domen rwandyjskich we wszystkich analizowanych sektorach wykorzystuje protokół MTA-STS, krajowa dostawa wiadomości e-mail opiera się wyłącznie na doraźnym szyfrowaniu STARTTLS. Złośliwi pośrednicy sieciowi mogą wykorzystać tę lukę poprzez ataki typu „SSL-stripping” i „downgrade”, przechwytując poufne wiadomości e-mail w postaci niezaszyfrowanej bez wywoływania alertów bezpieczeństwa.

3. Brak wdrożenia protokołu DNSSEC: luki w zabezpieczeniach na suwerennej warstwie routingu

Ogromne 97,7% ocenionych domen z Rwandy nie posiada podpisu DNSSEC. Powoduje to powszechne narażenie na zatruwaniu pamięci podręcznej DNS i sfałszowanych odpowiedzi wyszukiwania, umożliwiając atakującym potajemne przechwytywanie ruchu lub przekierowywanie dostarczania poczty bez ingerencji w serwery źródłowe.

Spostrzeżenia ekspertów:

„Jeśli warstwa rozpoznawania nazw DNS nie posiada kryptograficznej weryfikacji, zagrożone są dalsze mechanizmy uwierzytelniania. Protokół DNSSEC zapewnia kryptograficzną gwarancję potwierdzającą, że systemy odbiorcze komunikują się z autentycznymi serwerami nazw, a nie z złośliwymi serwerami podszywającymi się pod nie”.

Wdrożenie standardu DMARC w Rwandzie

Ayan Bhuiya, kierownik zmiany ds. operacji i dostaw, PowerDMARC

Spostrzeżenia ekspertów:

„Rozpowszechnienie usług w chmurze sprawia, że wyczerpanie zasobów wyszukiwania SPF staje się nieuniknioną przeszkodą dla rozwijających się przedsiębiorstw. Wdrożenie automatycznego spłaszczania rekordów SPF ma kluczowe znaczenie dla dynamicznego kompresowania rekordów, unikania błędów składniowych oraz zapewnienia dostarczalności wiadomości wychodzących”.

Wdrożenie standardu DMARC w Rwandzie

Engjell Koliqi, kierownik ds. marketingu, PowerDMARC

4. Granice wyszukiwania SPF i pominięcia w konfiguracji

Chociaż podstawowa wiarygodność wskaźnika SPF jest wysoka w sektorach usług komunalnych i telekomunikacji, w kluczowych sektorach, takich jak edukacja, obserwuje się niepokojące luki (45,5% pomija SPF). Ponadto, w miarę jak przedsiębiorstwa wdrażają aplikacje hostowane w chmurze, zapisy często naruszają ścisły 10 wyszukiwań DNS, co powoduje przekroczenie limitu czasu oceny i niepowodzenia w dostarczaniu prawidłowych wiadomości.

Globalna analiza porównawcza: Rwanda w szerszym kontekście

Ocena stanu wdrożenia środków uwierzytelniania w Rwandzie w świetle międzynarodowych standardów wskazuje, że kraj ten charakteryzuje się solidnymi podstawami wdrożeniowymi i wysokim poziomem zaangażowania w stosowanie kwarantanny, ale istnieją wyraźne możliwości przyspieszenia pełnego egzekwowania przepisów oraz wdrożenia kryptografii tranzytowej.

Globalny ranking: dane porównawcze z 2026 r.

Kraj SPF Correct Odrzucenie DMARC MTA-STS Ważny Włączono DNSSEC
Dania 96.8% 57.6% 3.0% 65.8%
USA 95.7% 49.0% 1.7% 18.0%
WIELKA BRYTANIA 93.7% 44.1% 20.6% 3.8%
Francja 95.6% 28.3% 2.6% 17.9%
Ekwador 96.1% 24.9% 1.4% 4.8%
Holandia 70.0% 23.2% 0.9% 37.7%
Polska 98.9% 21.2% 0.9% 15.7%
Brazylia 92.1% 20.7% 0.7% 21.9%
Austria 97.0% 19.7% 1.9% 7.1%
Rumunia 97.1% 17.3% 1.8% 7.0%
Szwajcaria 96.0% 16.8% 4.4% 32.6%
Włochy 91.0% 16.7% 1.0% 3.5%
Ghana 86.0% 9.1% 0.9% 3.9%
Rwanda 85.4% 8.5% 0.0% 2.3%

Rwanda w centrum światowej uwagi: analiza na rok 2026

1
Podejście do egzekwowania przepisów

W Rwandzie 8,5% p = odrzucenie wskaźnik jest zbliżony do wskaźnika w podobnym pod względem regionalnym kraju, jakim jest Ghana (9,1%), ale pozostaje w tyle za wskaźnikami z Europy Południowej, takimi jak Włochy (16,7%) oraz liderów, takich jak Dania (57,6%). Jednak po uwzględnieniu polityki kwarantanny (35,7%), łączny wskaźnik egzekwowania przepisów w Rwandzie (44,2%) znacznie przewyższa wyniki wielu rynków wschodzących, co świadczy o tym, że podstawy do rygorystycznego odrzucania wniosków już funkcjonują.

2
Kryptografia tranzytowa

Z 0,0% wdrożenia MTA-STSRwanda pozostaje w tyle zarówno za krajami z regionu, takimi jak Ghana (0,9%), jak i światowych liderów w dziedzinie bezpieczeństwa tranzytowego, takich jak Wielka Brytania (20,6%) oraz Szwajcaria (4,4%), co stanowi najpilniejszą okazję do unowocześnienia protokołów w skali całego kraju.

3
Stan wdrożenia DNSSEC

W 2,3% wdrożenia DNSSECRwanda plasuje się nieco poniżej Ghany (3,9%) oraz Włoch (3,5%), co podkreśla konieczność podpisywania suwerennych stref domenowych w rejestrze najwyższego poziomu.

Stanowisko PowerDMARC

„Rwanda stworzyła godną pozazdroszczenia podstawę dla cyfrowego zarządzania pod kierownictwem Krajowego Urzędu ds. Cyberbezpieczeństwa. Ogólnokrajowa obecność rekordów DMARC oraz niezwykła popularność kwarantanny świadczą o tym, że organizacje rozumieją zasady uwierzytelniania. Obecnie kluczowym priorytetem jest doprowadzenie tego procesu do końca: przeniesienie domen z kwarantanny do automatycznego odrzucania, wdrożenie protokołu MTA-STS w celu zabezpieczenia komunikacji podczas przesyłania oraz zabezpieczenie obwodu DNS, aby zapewnić kompleksową cyfrową odporność w całej gospodarce cyfrowej Rwandy”.

Strategiczny plan działania: Przejście na system aktywnej ochrony

Aby wyeliminować słabe punkty systemu i spełnić wymagania NCSA dotyczące dostawców usług podstawowych, organizacje rwandyjskie powinny zrealizować trzy priorytety operacyjne:

Przejście z kwarantanny do wymuszonego odrzucenia (p = odrzucenie)

Przenieś domeny organizacyjne, które obecnie znajdują się w stanie p=quarantine (35,7%) i p=none (30,5%), do stanu p=reject, zapewniając tym samym aktywne odrzucanie nieautoryzowanych wiadomości wykorzystujących marki z Rwandy.

Wdrożenie protokołów MTA-STS i TLS-RPT w modelu hostowanym

Należy wyeliminować luki w zabezpieczeniach związane z podsłuchiwaniem ruchu w sieci na terenie całego kraju poprzez wdrożenie zautomatyzowanego, hostowanego systemu MTA-STS oraz telemetrii raportującej TLS, co zapewni szyfrowany transport wiadomości e-mail między serwerami w ramach krajowych i międzynarodowych punktów wymiany ruchu.

Automatyzacja dynamicznego spłaszczania SPF

Rozwiązuj problemy związane z limitami wyszukiwania w chmurze i eliminuj błędy w rekordach dzięki automatycznemu spłaszczaniu SPF (PowerSPF), zapewniając niezawodne dostarczanie autentycznej korespondencji instytucjonalnej bez przekraczania limitów czasu podczas oceny SPF.

Metodologia, badania i źródła danych

Analiza rekordów DNS

W obrębie sieci organizacyjnych i domen publicznych w Rwandzie przeprowadzono zautomatyzowane operacje sprawdzania DNS, polegające na ocenie rekordów SPF, DMARC, MTA-STS i DNSSEC pod kątem zgodności z ustalonymi standardami RFC organizacji IETF.

Próbkowanie sektorowe

Oceny objęły osiem kluczowych sektorów stanowiących podstawę infrastruktury gospodarczej Rwandy:

  • Bankowość (usługi finansowe)
  • Opieka zdrowotna
  • Sektor publiczny (administracja rządowa)
  • Edukacja
  • Energia
  • Media
  • Telekomunikacja
  • Transport i logistyka

Klasyfikacja ryzyka

W ramach ocen stanu bezpieczeństwa analizuje się rozkład domen stosujących aktywne zasady odrzucania, wskaźniki pominięć DMARC, poprawność składni SPF oraz wskaźniki wdrożenia protokołów MTA-STS i DNSSEC.

Wykorzystanie informacji o domenach z Rwandy do aktywnej obrony

Realizacja wizji Rwandy, by stać się kontynentalnym centrum cyfrowym, wymaga bezpiecznej i weryfikowalnej komunikacji elektronicznej. Przechodząc od biernego monitorowania i pozostałości po kwarantannie do zautomatyzowanej, egzekwowanej ochrony, rwandyjskie przedsiębiorstwa i organy państwowe mogą chronić swoje marki oraz zabezpieczyć krytyczną infrastrukturę krajową. Skontaktuj się z PowerDMARC już dziś, aby ocenić, zautomatyzować i wzmocnić system uwierzytelniania poczty elektronicznej w Twojej organizacji.