DNSとは? ドメインネームシステムの仕組み
by
最終更新日:
10 読了時間:10分
by
最終更新日:
主なポイント
ドメインネームシステム(DNS)は、ドメイン名を、IPアドレス、メールルーティングパス(MX)、テキスト形式のセキュリティポリシー(TXT)など、多種多様なリソースレコードに関連付ける、階層型で分散型のデータベースです。
ネットワーク接続はこうしたマッピングに依存していますが、レコードの有効期間(TTL)がまだ有効である限り、DNSリゾルバーはローカルキャッシュから直接クエリに応答するように設計されているため、ほとんどのリクエストではアクティブなネットワーク検索は行われません。
DNSとは ドメインネームシステムの略称です。これは、インターネットの単一かつ一元化されたディレクトリではなく、世界中の何百万ものサーバーによって運用される、高度に分散化された階層型データベースであるため、しばしば「システム」と呼ばれます。
本質的に、ドメインネームシステム(DNS)は、インターネットの電話帳のような役割を果たしています。人間は、powerdmarc.com のような覚えやすい名前を使ってウェブを閲覧しますが、コンピュータやネットワークルーターは、192.0.2.1 のような機械が読み取れる IP アドレスを使ってデータを転送する必要があります。
このギャップを埋めるため、DNSは裏側で、人間が理解しやすい名前を、機械が認識できる正しいアドレスに変換します。この複雑なグローバルディレクトリは、協力し合ういくつかの組織によって維持・運営されています:
DNSネームスペースは、厳格な逆さツリー構造で構成されています。最上部(ドットで表されるルートゾーン)から始まり、明確な階層構造に沿って下方向に分岐していきます。
Web上のリソースにアクセスする際、コンピュータは対象のIPアドレスを特定する必要があります。この解決プロセスは、一連の体系的な検索を通じて、ミリ秒単位で行われます。
注:WebトラフィックはIPアドレスに直接紐づくのに対し、電子メールの配信には初期のルーティング手順が追加されます。送信メールサーバーはまず、ドメインのMX(Mail Exchanger)レコードを照会して、指定された受信ホストを特定します。これらのホストを優先度順に並べ替えた後(優先度値が低いほど優先度が高いことを示します)、送信サーバーはSMTP接続を確立する前に、それらのホスト名をAレコードまたはAAAAレコード(IPアドレス)に解決するための追加の検索を実行する必要があります。
これらの検索の具体的な仕組みについてさらに詳しく知りたい場合は、当社のガイド「 再帰的、反復的、および非再帰的なクエリに関するガイドをご覧ください。
DNSレコードとは、権威ネームサーバーのゾーンファイル内に保存されるデータベースのエントリのことです。これには、トラフィックのルーティング方法、電子メールの配信方法、およびドメインの所有権の確認方法などをDNSに指示する情報が含まれています。
各レコードは、正確かつ標準化された形式で構成されています:
example.com. 3600 IN A 192.0.2.1
ドメイン所有者が管理する最も 一般的なDNSレコードの種類は、以下の5つです:
リアルタイムのイベントフィードでトラックレコードやネームサーバーの変更を把握し、未解決のCNAMEやDNSSECの障害を検知して、A~Fのセキュリティスコアを取得します。
ドメインネームシステム(DNS)は、当初、機密性やデータの出所認証を考慮せずに開発されたため、依然として悪用されるリスクを抱えています。攻撃者は、こうしたアーキテクチャ上の死角を頻繁に悪用して、トラフィックを乗っ取ったり、ユーザーを詐欺サイトに誘導したり、正当な組織を装ったりしています。
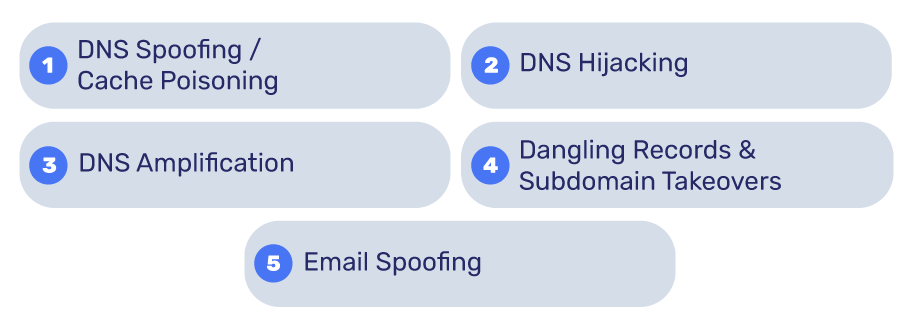
ゾーンに署名があり、リゾルバーが検証を行う場合、DNSSECはキャッシュポイズニングに対する有効な防御手段となります。DNSSECはDNSレコードに暗号署名を付加することで、リゾルバーレベルでのレコードの真正性と完全性を確保します。送信者IDの偽装を防ぐためには、DNSSECを、SPF、DKIM、DMARCなどの電子メール認証プロトコルと組み合わせて使用し、それらをDNS内に安全に公開する必要があります。ただし、DNSSECはDoS攻撃や増幅攻撃を防ぐことはできません。
当社の包括的な DNS攻撃の種類を確認し、既知の DNSの脆弱性を評価し、 DNSセキュリティのベストプラクティス を実施し、ドメインインフラストラクチャを保護してください。
DNSの設定は、デジタル資産の読み込み速度に直接影響します。ブラウザがWebサーバーから1つの要素をダウンロードする前に、DNSの検索が完了するのを待たなければならないため、ネームサーバーの応答が遅いと、アクセスするたびに遅延が生じます。簡単なDNS速度テストを行うことで、ネームサーバーの応答速度を確認できます。
この遅延を最小限に抑えるため、システムでは積極的なキャッシュが活用されています。リゾルバーは、レコードのTTL(有効期間)で指定された期間、DNSレコードをローカルに保存するため、その後のページ読み込みのたびにルートサーバーやTLDサーバーにクエリを送信する必要がなくなります。
さらに、現代のDNSプロバイダーはエニーキャストルーティングを採用しており、これにより1つのIPアドレスを世界中の複数の拠点から利用可能にしています。物理的に最も近いサーバーを保証するのではなく、ネットワークルーティングにより、インターネットのルーティング経路に基づいて、各クエリをトポロジ的に最も近いサーバーに配信します。これらのサーバー間でのゾーンファイルの複製は、ゾーン転送を通じて別途処理されます。
DNSレコードを更新しても、その変更は世界中で一斉に反映されるわけではありません。代わりに、セカンダリサーバーはSOAのリフレッシュサイクル中に新しいレコードを取得し、再帰的リゾルバーはキャッシュされたTTLが切れるまで古いレコードを引き続き提供し続けます。計画的な変更を行う前にこの移行期間を短縮するには、数日前からTTLの値を下げておくことがベストプラクティスです。
以下のツールをご利用いただけます。 DNS伝播チェッカー を使用して、変更の反映状況を追跡できます。
DNSプロバイダーとは、ドメインの権威ネームサーバーをホストし、管理するサービスのことです。ドメインレジストラはドメイン名を購入・登録する会社であるのに対し、DNSホスティングプロバイダーは、実際のDNSレコードのゾーンファイルを管理する場所です。
多くの場合、レジストラは基本的なDNSホスティングを購入時にセットで提供していますが、大企業では、パフォーマンスの向上やDDoS攻撃からの保護を目的として、レコードをCloudflare、AWS Route 53、NS1などのプレミアムなサードパーティ製ホスティングプロバイダーに移行することがよくあります。これは、Googleの8.8.8.8のようなパブリックリゾルバーとは別のものであり、パブリックリゾルバーは単に、ユーザーに代わって外部レコードを取得・キャッシュするためのサーバーに過ぎません。
プライベートDNSは、隔離された企業内ネットワーク内、または仮想プライベートネットワーク(VPN)の背後で動作します。インターネット全体のレコードを解決するパブリックDNSとは異なり、プライベートDNSサーバーは社内のリソース(社内イントラネットや開発サーバーなど)のレコードのみを解決し、外部のパブリックWebからは完全にアクセスできません。
ダイナミックDNSを利用すれば、クライアントはIPアドレスが変更された際に、ゾーンを手動で編集することなくDNSレコードを更新できます。これは、ISPが固定の静的IPアドレスではなく、変動する動的IPアドレスを割り当てる、家庭用インターネット回線を利用する在宅オフィス、遠隔地のカメラ、あるいは小規模な企業にとって非常に有用です。
DNSトラフィックとは、標準的なネットワークポートを介して行われるパケットのやり取りを指します。従来の暗号化されていないDNSではUDPまたはTCPのポート53が使用されますが、最新の暗号化プロトコルでは盗聴を防ぐために別のチャネルで動作します。具体的には、DNS overTLS(DoT)およびDNS over QUIC(DoQ)はポート853を使用し、DNS over HTTPS(DoH)はポート443を介して標準的なWebトラフィック内にクエリを安全にカプセル化します。 DNSトラフィックの監視は、セキュリティチームにとって極めて重要です。予期せぬトラフィックの急増や異常なルックアップパターンは、データ流出の試み、トンネリング攻撃、あるいはコマンド&コントロールサーバーへ信号を送るマルウェアの存在を示唆している可能性があります。
DNS設定とは、ルーター、オペレーティングシステム、またはモバイルデバイス上の設定項目であり、デバイスがクエリを送信すべき再帰的リゾルバーを指定するものです。デフォルトでは、デバイスはISPから割り当てられたリゾルバーを自動的に使用します。しかし、これらの設定を変更して、信頼できるパブリックリゾルバー(CloudflareやGoogleなど)を使用するようにすると、ブラウジング速度の向上、ネットワークによるブロックを回避、およびウェブフィルタリングによる保護の強化が可能になります。
DNSはIPアドレスと同じものですか?
いいえ。IPアドレスとは、ネットワーク上でデバイスを特定し、通信を行うために、デバイスのネットワークインターフェースに割り当てられる数値による識別子です。DNSとは、覚えやすいドメイン名をその数値のIPアドレスと照合する変換システムであり、これにより、人間が長い数字の列を覚える必要がなくなります。
DNSとDNSサーバーの違いは何ですか?
DNSとは、ドメイン名を体系化するために用いられる、包括的なプロトコル、インフラストラクチャ、およびデータベースのルールセットのことです。A DNSサーバー とは、DNSクエリの処理、ゾーンファイルの保存、または名前の解決を行うために設計されたソフトウェアを実行する、物理マシンまたは仮想マシンのことです。
8.8.8.8 と 1.1.1.1 とは何ですか?
これらは、世界で最も人気のある無料のパブリックDNSリゾルバーのうち2つのIPアドレスです。Googleは 8.8.8.8を、 を、Cloudflareは 1.1.1.1を運営しています。何百万人ものユーザーが、地元のISPが提供するサービスよりも高速な検索速度と優れたプライバシーを確保するために、これらの無料のパブリックリゾルバーを利用できるよう、手動でデバイスを設定しています。
DNSは有効にするべきでしょうか、それとも無効にするべきでしょうか?
DNSはインターネットの中核をなす基盤サービスであり、無効にすることはできません。もしDNSが無効化された場合、ウェブブラウザやメールクライアントはサーバー名を解決できなくなり、サービスにアクセスするにはアドレスバーにIPアドレスを数値のまま手動で入力しなければならなくなります。
ドメインのDNSレコードを確認するにはどうすればよいですか?
オンラインの DNSレコード検索 ツールにアドレスを入力することで、ドメインの現在のレコードを照会・確認できます。このツールは外部リゾルバとして機能し、権威ネームサーバーから直接、現在公開されているレコードを取得します。
注:このツールはレコードの現在の状態を表示しますが、受信サーバーのリゾルバは、TTLが切れるまで古いキャッシュされたコピーを返している場合があります。また、スプリットホライズンDNSなどの設定により、クエリを送信したサーバーのネットワーク上の位置に応じて異なる応答が返されることがあります。
ドメインネームシステム(DNS)は、現代のウェブへのアクセスを支える目に見えない基盤であり、毎秒、数百万もの複雑なサーバーのIPアドレスを、認識しやすいブランド名に変換しています。DNSゾーンファイルは、Web、メール、APIのトラフィックがどこへ送信されるかを正確に決定するため、このディレクトリのセキュリティを確保することは、実際の資産をホストすることと同様に重要です。高速なエニーキャストルーティング、適切なTTL管理、そしてDNSSECやDMARCといった堅牢なセキュリティプロトコルを組み合わせることで、組織は最適なパフォーマンスを維持しつつ、デジタルインフラストラクチャを保護することができます。

 DoH 対 DoT:DNS over HTTPS と DNS over TLS の違いとは?